Безопасность и Анонимность в сети Интернет

Безопасность и Анонимность в сети Интернет

#1 » SvarogX7

Поспорю с админом и скажу с ЗОГ можно бороться и нужно и он не всесилен...

Данная тема создана в расчете на человека который имеет отдаленное представление о программировании, сетевых атаках и протоколах,хакинге и других аналогичных вещах, при этом я постараюсь максимально доступным языком объяснить пользователю азы безопасности и тем самым повысить его уровень знаний, прошу в этой теме также задавать вопросы и уточнения либо пожелания по дополнению или уточнению данного пособия. Пособие в стадии написания beta .....


ВВЕДЕНИЕ :

Многие люди годами пользуются Интернетом, и тем не менее не имеют ни малейшего представления о средствам глобального шпионажа за всеми пользователями,особенно актуальна эта информация для участников различных патриотических движений, ведь и в их отношении, и в отношении ресурсов которые они посещают, ведется усиленный надзор. Первое что человек должен знать прежде чем посещать подобный ресурс или даже регистрироваться в нем - это основы безопасности в сети, и лишь потом обеспечив свою сетевую безопасность и анонимность он может предпринимать дальнейшие шаги и участвовать в том числе и активно в движении. В противном случае человек быстро пополняет различные базы данных ФСБ и берется на заметку системой СОРМ.

Бывают ситуации, когда "приватность" перестает быть просто словом. Когда каждый оставленный в Сети след, каждая запись в лог-файлах становится если не трагедией, то кусочком большой проблемы. Проблемы, которая может привести к трагедии. Проблемы анонимности и приватности, проблемы свободы слова, а порой и физической свободы. Сказанное особенно справедливо для нашей страны,где спецслужбы не интересуют решения судов для проведения ОРМ. Свидетельство тому - огромное количество уголовных дел и судебных процессов в отношении национально мыслящих русских людей, посмевших выступить в защиту интересов русского народа. В последнее время заводится очень много уголовных дел в отношении тех, кто ведет целенаправленную пропаганду в интернете или даже просто высказывает свое мнение по той или иной актуальной проблеме на общедоступном форуме, блоге и пр. Возникает естественный вопрос: можно ли защититься от уголовного преследования, есть ли средства, с помощью которых можно оставаться анонимным в Интернете? Да, такие средства есть.
Сетевая безопасность вещь к которой надо подходить комплексно, необходимо абсолютно честно уделить несколько свободных часов вдумчивому изучению этого вопроса, сэкономив на часах обучения, вы в дальнейшем возможно поплатитесь за это годами. Данное руководство я разделю на несколько частей, каждая из которых будет описывать свой определенный раздел информации. Эти части - Введение, Кто за нами Смотрит - раздел посвященный способам слежки и структурам которые ее осуществляют, раздел Глобальная безопасность разделенный на подразделы с описанием уровней защищенности и рекомендуемыми программами для обеспечения безопасности и анонимности.
По какой причине попадаются многие блоггеры, опытные хакеры, лидеры или активисты различных организаций, которые должны знать все нюансы сетевой жизни. Почему за абсолютным большинством из них есть копромат в системе СОРМ и за многими осуществляется слежение ? Причина всегда одна, не системный подход к безопасности и нарушения социальной инженерии.


Кто за нами Смотрит -м-

Изображение


Следят за нами очень и очень многие, от обычных не в меру любопытных хакеров, до воротил мирового закулисья, и всем им что то нужно от нас. Жуликам рангом поменьше нужны ваши пароли, ip - адреса, конфиденциальная информация. Спецслужбам нужно знать все о ваших предпочтениях, не выбились ли вы случайно из того стада баранов которым они послушно управляют, не посещаете ли вы те ресурсы которые посещать не нужно. Слежка в сети существует с момента ее возникновения и с этого же момента идет постоянная борьба между следящими системами и теми кто им противостоит. У тех кто нас пытается контролировать возможностей больше, но абсолютно точно могу сказать что при знаниях и правильной многоуровневой системе безопасности, можно решать любые задачи от обычного серфинга до эффективного подполья. Средства слежения можно условно разделить ,на три уровня, но следует понимать что каждый вышестоящий уровень использует возможности нижестоящих, так что это скорее похоже на матрешку.


1 уровень. >%%

Провайдеры, троянские бот сети, полиморфные антивирусы, руткиты. Все эти опасности сами по себе достаточно серьезны, но если они не задействованы вышестоящими система то особенной опасности не представляют, в плане критичности для человека конечно, а не для ПК и данных на нем. Итак, что же они делают :
Провайдеры, имеют доступ ко всем вашим данным собирают все ваши регистрационные данные, урезают трафик торрентс сетей, шифрованный трафик. Все это они делают в собственных коммерческих целях, поэтому это не особенно опасно, но гораздо опаснее то, что они делают в рамках мероприятий по обеспечению СОРМ 2 и СОРМ 3 и это описано ниже.
Троянские Бот сети, представляют собой новый вид троянов, которые объединены в сети и именно троянские сети стоят на большей части зараженных ПК во всем мире. Задача троянцев попавших на ваш ПК, различны, есть трояны для дураков которые требуют внести деньги на SMS и за это они разблокируют вас, но таких меньшинство, современней троянцы хитрее, он прячутся в очень труднодоступных местах и никак не проявляют себя. Их главная задача сбор данных, а именно ваши пароли, ваши посещенные страницы, ваши документы. После того как он передаст эти данные хозяину сети @#! ( а средняя сеть от 10 000 ПК ) хозяин сети или продаст ваш ПК ( точнее ваш ip ) для спама или хакеров, либо сам использует ваши ip. Поскольку с большинства ПК ничего не возьмешь? троянцы превращают их в прокси для VPN серверов и используют для спама или хакерских атак, такие машины называются карженные и стоят не так уж и дорого. Но для нас основная опасность троянов состоит не в том, что они управляют нашим ПК или похищают пароли, а в том, что они подставляют вас в опасных операциях взлома чужих серверов, а также других нелегальных делах. Но еще хуже то, что многие держатели бот сетей продают наворованные данные в системы 2 и 3 уровня, то есть за копейки сливают все ваши данные спецслужбам, а те в ответ закрывают глаза на их деятельность. Примеров много, троянов с SMS множество, технически принять жулика на обналичивании очень легко, но ни про один подобный случай я не слышал.
Полиморфные вирусы Основная опасность в том что их трудно обнаружить, в нашем же случае это еще и то что их могут написать конкретно под определенный сайт, или под вашу сеть, или под ващу систему защиту и не один антивирус такие специально заточенные полиморфы не вычислит. Именно полиморфы стоят на страже СОРМ и Эшелон это "государственные программы", они не детектируются обычными антивирусами и файрволами, ставятся у провайдера и имеют возможность в любой момент времени проникнуть в ваш ПК. каналы заражения обычно домашние страницы провайдера, биллинг, личный кабинет. Наивно думать что на это не можно обращать внимание,ведь если у вас не смогли сломать канал связи, значит они будут сканировать ваши порты и пытаться проникнуть на ваш ПК. Государственные полиморфные программы, не зловредны, единственное что они делают сообщают тому кто их поставил все ваши действия в сети и пароли, они записывают вашу активность на ПК. В системе СОРМ есть отдел которые разрабатывает такие полиморфы, если вы не хакер экстра класса избежать заражения специально написанным под вас полиморфом вы не сможете. Но этому есть также противодействие.

Изображение
Руткиты активно используются спеслужбами в связки с полиморфами. Представляют собой процесс кторые прячут от вас троянов и закладки,необнаруживаются антивирусами и антитроянами, имеют сложные эвристические полиморфные алгоритмы.
Отдел К Подразделения МВД которые занимаются раскрытием различных преступлений в сети Интернет, в некоторых случаях используют СОРМ для ОРМ ( Оперативно Розыскных Мероприятий ),но как правило их клиенты это хакеры, кардеры спецы по граббингу, пираты и т.п. Но это эти подразделение тоже надо иметь ввиду, рассматривать защиту от них подробно я не буду отдельно, поскольку если вы принимает меры против СОРМ, то автоматом и принимает меры против отдела К. Отдел К это только исполнители которые приходят уже по известным данным, а всю информацию им предоставляет СОРМ.


2 уровень -м-

В Рунете существует просто огромное количество сайтов или организаций имеющих представительства во всемирной сети, и каждый из этих ресурсов особенно радикальные засвечивает своих постоянных и временных пользователей пополняя ими базы данных ФСБ и МВД. Ни на одном ресурсе не приведено хороших полных рекомендаций по безопасности, более того хостинг многих порталы находятся на серверах физически находятся в Российских дата центрах. Как и почему происходит мониторинг этих ресурсов мы кратко попытаемся тут рассказать,начнем с СОРМ.
Изображение

СОРМ а здесь технические подробности
Вкратце Система СОРМ включает в себя три компонента:

* АППАРАТНО-ПРОГРАММНАЯ ЧАСТЬ (УСТАНАВЛИВАЕТСЯ У ОПЕРАТОРА СВЯЗИ);
* УДАЛЕННЫЙ ПУНКТ УПРАВЛЕНИЯ (УСТАНАВЛИВАЕТСЯ У ПРАВООХРАНИТЕЛЬНЫХ ОРГАНОВ);
* КАНАЛ(Ы) ПЕРЕДАЧИ ДАННЫХ (ОБЕСПЕЧИВАЕТСЯ ПРОВАЙДЕРОМ ДЛЯ УСТАНОВКИ СВЯЗИ С ПУНКТОМ УДАЛЕННОГО УПРАВЛЕНИЯ).

Если в качестве примера рассматривать интернет-провайдера, то работа системы выглядит следующем образом. У провайдера устанавливается специальное устройство. Это устройство подключается непосредственно к интернет-каналу, а оборудование провайдера для организации доступа в интернет подключается уже к оборудованию СОРМ. В результате получается, что весь входящий и исходящий трафик будет проходить через спецустройство, а значит, в случае необходимости сможет быть перехвачен правоохранительными органами.
СОРМ обеспечивает два режима передачи информации:

1. ПЕРЕДАЧА СТАТИСТИЧЕСКОЙ ИНФОРМАЦИИ;
2. ПЕРЕДАЧА ПОЛНОЙ ИНФОРМАЦИИ.

Более подробную информацию по теме СОРМ вы можете поискать и выяснить все в сети. Я же постараюсь донести некоторые особенности системы. Во первых система многоуровневая и в зависимости от ситуации может подключать разное количество информационных, оперативных ресурсов, материальных ресурсов, или попросту говоря если вы сильно понадобитесь кому то, то вами будет заниматься не Вася Пупкин =(( из Мухосранского отдела СОРМ,а мощный вычислительный центр в столице со всеми нужными аппаратными мощностями - а это значит что система умеет масштабировать задачи. СОРМ имеет несколько поколений :
СОРМ - 1 это слежение за аналоговой связью, телефонными переговорами, СОРМ 2 создан для прослушивания мобильной связи и основное это конечно контроль Интернета. СОРМ 3 новейший секретный вариант только внедряется, обеспечивает объединение всех вышеуказанных систем и дополнительно контролирует часть vpn серверов, прослушивает в прямом эфире Скайп, аську, спутниковую связь и ряд других нововедений. Но ключевой фактор СОРМ 3 - это единая глобальная база данных которая взаимо связанна с различными направлениями СОРМ. Вот эти направления : Слежение хотя это и не главная функция СОРМ, главная функция СОРМ это глобальный контроль траффика в масштабах страны, подобные СОРМ системы есть и в других странах.
СОРМ стоит во всех дата центрах страны, у всех провайдеров разных уровней, в точках коммуникации трафика,на всех крупнейших поисковиках, на всех крупнейших социальных проектах ( а-ля одноклассники ).
Более того СОРМ ( не система конечно сотрудники ) очень активно взаимодействуют с программистами которые пишут системы коммуникаци ( ip телефония iqo мессенджеры и т.п. ) или грубо говоря они способствуют внедрению закладок в эти программы чтобы иметь возможность прослушивания. 3 Элемент системы обязательная сертификация криптографических программ и устройств, то есть вам не разрешат торговать и разрабатывать криптопрограммы или криптографическими устройствами, или протоколы, все их вы должны сертифицировать. Не буду подробно останавливаться на этих моментах, главное вы должны понять как важно использовать для обеспечения безопасности программы с открытыми исходными кодами, особенно в сфере связи и криптографии.

Рассмотрим аспект слежения за пользователями :
Изображение
Заходя в сеть человек сразу попадает под пристальное внимание следящих систем. @| в нашем случаем СОРМ - 2, ваш провайдер который предоставляет вам доступ в сеть, выделяет вам ip или ваш временный или постоянный адрес, узнать ваш ip можно к примеру здесь Именно благодаря ip происходит взаимодействие между вашим браузером и сервером, благодаря ему вы получаете информацию которую видите на мониторе. Особенность сетевых протоколов и программ такова, что все ваши ip пишутся в логах ( протоколах ) любого сервера который вы посетили и остаются там на HDD весь длительное время, если конечно их оттуда не стирать специально. Провайдер имеет свой диапозон ip, который ему выделяют, а он в свою очередь выделяет ip своим пользователям. У Провайдера существуют свои базы данных ip адресов, каждый адрес ip в базе данных привязан к Ф.И.О лица заключившего договор и физическому адресу квартиры где находиться точка доступа. ip могут быть динамическими ( меняться постоянно, либо статическими, то есть постоянными но суть дела это не меняет, провайдер постоянно пишет ваши перемещения. Провайдер знает на каком ресурсе, в какое время и сколько вы были. Все посещенные вами ресурсы а пишет через временные промежутки от 15 минут до 1 часа, он записывает в свою базу данных, при переходе на любой новый ресурс он также записывается (ip ресурса ). Эти данные предоставлены в базе данных в виде цифр и не занимают много места. БД ваших логов хранятся у провайдера по закону 3 года, а по негласной договоренности с людьми из СОРМ- 2 10 лет
Это одно из условий СОРМ-2 , без него ни один провайдер не получит лицензию от ФАПСИ на оказание услуг телекоммуникации. Таким образом архив всех выданных вам ip за 10 лет храниться у провайдера, а также архив всех ваших логов ( куда , когда и во сколько вы "серфили" в сети ) СОРМ посредством специальной аппаратуры имеет прямой доступ к этим базам, а в системе СОРМ-3 эти данные вообще напрямую интегрированы в эту глобальную систему.
Если вы к примеру, заинтересовали оператора СОРМ, он просто активирует одну кнопку в программе и система СОРМ начинает писать весь ваш трафик
, все что вы передали, скачали и посмотрели, просто задействуя на канале провайдера аппаратный сканер сниффер . Физически данные будут храниться у провайдера откуда они передаются на анализ оператору СОРМ. Отмечу что как правило весь трафик у вас НЕЗАШИФРОВАННЫЙ и при желании кто угодно может его перехватить, не только СОРМ 2 . СОРМ 2 устанавливает на канал провайдеров также анализаторы трафика, они просматривают информацию по набору ключевых слов, по посещаемым ресурсам, по наличию шифрованного трафика и во всех этих случаях идет сообщение в систему которая принимает решение в автоматическом режиме что делать дальше. Какой это глобальный уровень контроля думаю ясно и делайте выводы какой компромат имеется на каждого. Если договор оформлен на вашу бабушку,то не думайте что в отношении нее будет осуществляться оперативная разработка, базы СОРМ связаны с б/д по прописке и центральной базой ФСБ и базами СОРМ на других ресурсах, и вас ассоциируют если надо,там не дураки сидят.

СОРМ 2 на поисковых системах, напрямую интегрирована в базу данных и просматривает все ваши обращения по ключевым словам, а также использует все ваши настройки по кукам, которые собирает поисковая система. При необходимости составляет по ключевым словам и специфическим поисковым запросам "картина" того или иного пользователя,запоминает пароли и логины.
СОРМ 2 на всех крупных социальных порталах , собирает в основном вашу информацию которую вы оставляете и логирует посещения страниц,запоминает пароли и логины.
СОРМ 2 в почтовых серверах перлюстрируют всю вашу почту, ассоциирует ваши ip с которого вы эту почту регистрировали. Анализирует и дает сигнал если обнаружена шифрованная переписка по PGP.
СОРМ 2 в системах электронной коммерции Полностью сканирует ваш ПК, прописывается в реестере привязывается к MAC адресу, серийному номеру оборудования, к конфигурации системы и ip и конечно к данным которые вы оставили при регистрации. Конечно все это делает программа электронной коммерции, но сведения которые она получает доступны СОРМ.
СОРМ 2 в VPN и прокси серверах Не на всех конечно но многих ( на легальных на всех ), пишет логи.Очень большая проблема это ненадежность самих прокси, многие прокси в системе СОРМ 2, остальные официальные законные сервера и по закону выдают оперативникам СОРМ- 2 все интересующие логи. То есть хоть вы будете работать через 1 или через 100 прокси серверов, вас очень быстро
раскрутят, достаточно позвонить хозяину сервиса или приехать, экзотические страны, только увеличат время розыска вашего ip ( но если потребуется сделают быстро ). Именно
через раскрутку цепочек прокси ловят большую часть хакеров. Все прокси- сервера пишут ЛОГИ, а это живой компромат (кроме специально настроенных ).
СОРМ 2 в Дата центрах СОРМ 2 также интегрирован во все дата центры и точки коммуникации трафика, если сервера а соотвественно и хостинг находятся в России, а это значит что получить архив логов и поставить трояня к базе данных зарегистрированных пользователей можно получить, лишь позвонив или заехав в дата центр, именно таким образом аппаратно, отслеживается большинство сайтов патриотической направленности , а также VPN сервера или ресурсов на которых СОРМ 2 не установленна непосредственно в виде оборудования. Ваш админ может хоть 100 раз перешифровать свою базу данных, но если у него на сервере в дата центре троян и канал прослушивается,то при всем желании он не сбережет ни логи пользователей, ни их адреса ни другую конфиденциальную информацию. Собственный сервер только усложнит им задачу. Для безопасности нужен собственный сервер и собственный человек в дата центре и желательно в дц за рубежом.
СОРМ 2 на серверах регистраторов доменных имен Отслеживает кто и что регистрирует, пишет ip, автоматически пробивает реальность занесенных данных, если определяется что левые данные - доменное имя ставится на заметку, в случае необходимости могут легко закрыть доменное имя.
СОРМ - 2 также использует целую сеть TOR серверов ( как и другие спецслужбы ) которые прослушивают проходящий через них траффик.

Что же может Сделать СОРМ -2 при таких возможностях ? Да очень много, как постараться этого избежать я опишу ниже - в разделе социальная инженерия.


3 Ступень
Изображение

Эшелон на порядок более гораздо более крутая система чем СОРМ -2, но с теми же задачами и целями, использует все нижестоящие ступени 1 и 2 официальный владелец ЦРУ, стоит на Google встроена в Windows в виде закладок, на всех маршрутизаторах, в крупнейших дата центрах мира, на всех магистральных оптических кабелях, отличается масштабом и тем что при желании оператор задействует спутник и смотрит вас на мониторе в реальном времени ФСБ к ней прямого доступа не имеет, хотя получить может по запросу, хотя принципы у нее такие же. По большому счету Эшелон это глобальный общемировой СОРМ -2, у этой системы гораздо больше возможностей и финансов по всему миру. Система контролирует банковские транзакции,имеет возможности для вскрытия зашифрованных сообщений и каналов связи, очень Плотно взаимодействует с Microsoft и Скайп.

Теперь имея представление о системах слежения уровнях контроля сети можно непосредственно, переходить к описанию методов противодействия. В зависимости от финансовых возможностей человека будет построена система рекомендаций, от бесплатного для пользователей до дорого для организаций, правило тут одно чем более опасную деятельность вы ведете - тем больше средств вы должны тратить на обеспечение безопасности в сети. Система рекомендаций для обеспечения безопасности будет построена исходя из 4 уровней защиты. 1 Уровень - бесплатное обеспечение безопасности 2 Уровень Платное обеспечение с небольшими расходами 3 Уровень Платное обеспечение с большими расходами 4 уровень безопасность для организаций или сетевых сообществ. По каждой теме я постараюсь составить внятный гайд, но самое главное чтобы вы поняли в целом все элементы обеспечения безопасности и постоянно поддерживали и совершенствовали уровень знаний в этих вопросах. В качестве дополнительных источников информации по этой тематике для начала рекомендую Порталы : Античат,exploit.in,xakepy.ru,pgpru.com,securitylab.ru. На этих ресурсах очень много полезной информации по теме анонимности и сетевой безопасности.
Данная тема создана в расчете на человека который имеет отдаленное представление о программировании, сетевых атаках и протоколах,хакинге и других аналогичных вещах, при этом я постараюсь максимально доступным языком объяснить пользователю азы безопасности и тем самым повысить его уровень знаний, прошу в этой теме также задавать вопросы и уточнения либо пожелания по дополнению или уточнению данного пособия. Пособие в стадии написания beta .....


ВВЕДЕНИЕ :

Многие люди годами пользуются Интернетом, и тем не менее не имеют ни малейшего представления о средствам глобального шпионажа за всеми пользователями,особенно актуальна эта информация для участников различных патриотических движений, ведь и в их отношении, и в отношении ресурсов которые они посещают, ведется усиленный надзор. Первое что человек должен знать прежде чем посещать подобный ресурс или даже регистрироваться в нем - это основы безопасности в сети, и лишь потом обеспечив свою сетевую безопасность и анонимность он может предпринимать дальнейшие шаги и участвовать в том числе и активно в движении. В противном случае человек быстро пополняет различные базы данных ФСБ и берется на заметку системой СОРМ.

Бывают ситуации, когда "приватность" перестает быть просто словом. Когда каждый оставленный в Сети след, каждая запись в лог-файлах становится если не трагедией, то кусочком большой проблемы. Проблемы, которая может привести к трагедии. Проблемы анонимности и приватности, проблемы свободы слова, а порой и физической свободы. Сказанное особенно справедливо для нашей страны,где спецслужбы не интересуют решения судов для проведения ОРМ. Свидетельство тому - огромное количество уголовных дел и судебных процессов в отношении национально мыслящих русских людей, посмевших выступить в защиту интересов русского народа. В последнее время заводится очень много уголовных дел в отношении тех, кто ведет целенаправленную пропаганду в интернете или даже просто высказывает свое мнение по той или иной актуальной проблеме на общедоступном форуме, блоге и пр. Возникает естественный вопрос: можно ли защититься от уголовного преследования, есть ли средства, с помощью которых можно оставаться анонимным в Интернете? Да, такие средства есть.
Сетевая безопасность вещь к которой надо подходить комплексно, необходимо абсолютно честно уделить несколько свободных часов вдумчивому изучению этого вопроса, сэкономив на часах обучения, вы в дальнейшем возможно поплатитесь за это годами. Данное руководство я разделю на несколько частей, каждая из которых будет описывать свой определенный раздел информации. Эти части - Введение, Кто за нами Смотрит - раздел посвященный способам слежки и структурам которые ее осуществляют, раздел Глобальная безопасность разделенный на подразделы с описанием уровней защищенности и рекомендуемыми программами для обеспечения безопасности и анонимности.
По какой причине попадаются многие блоггеры, опытные хакеры, лидеры или активисты различных организаций, которые должны знать все нюансы сетевой жизни. Почему за абсолютным большинством из них есть копромат в системе СОРМ и за многими осуществляется слежение ? Причина всегда одна, не системный подход к безопасности и нарушения социальной инженерии.


Кто за нами Смотрит -м-

Изображение


Следят за нами очень и очень многие, от обычных не в меру любопытных хакеров, до воротил мирового закулисья, и всем им что то нужно от нас. Жуликам рангом поменьше нужны ваши пароли, ip - адреса, конфиденциальная информация. Спецслужбам нужно знать все о ваших предпочтениях, не выбились ли вы случайно из того стада баранов которым они послушно управляют, не посещаете ли вы те ресурсы которые посещать не нужно. Слежка в сети существует с момента ее возникновения и с этого же момента идет постоянная борьба между следящими системами и теми кто им противостоит. У тех кто нас пытается контролировать возможностей больше, но абсолютно точно могу сказать что при знаниях и правильной многоуровневой системе безопасности, можно решать любые задачи от обычного серфинга до эффективного подполья. Средства слежения можно условно разделить ,на три уровня, но следует понимать что каждый вышестоящий уровень использует возможности нижестоящих, так что это скорее похоже на матрешку.


1 уровень. >%%

Провайдеры, троянские бот сети, полиморфные антивирусы, руткиты. Все эти опасности сами по себе достаточно серьезны, но если они не задействованы вышестоящими система то особенной опасности не представляют, в плане критичности для человека конечно, а не для ПК и данных на нем. Итак, что же они делают :
Провайдеры, имеют доступ ко всем вашим данным собирают все ваши регистрационные данные, урезают трафик торрентс сетей, шифрованный трафик. Все это они делают в собственных коммерческих целях, поэтому это не особенно опасно, но гораздо опаснее то, что они делают в рамках мероприятий по обеспечению СОРМ 2 и СОРМ 3 и это описано ниже.
Троянские Бот сети, представляют собой новый вид троянов, которые объединены в сети и именно троянские сети стоят на большей части зараженных ПК во всем мире. Задача троянцев попавших на ваш ПК, различны, есть трояны для дураков которые требуют внести деньги на SMS и за это они разблокируют вас, но таких меньшинство, современней троянцы хитрее, он прячутся в очень труднодоступных местах и никак не проявляют себя. Их главная задача сбор данных, а именно ваши пароли, ваши посещенные страницы, ваши документы. После того как он передаст эти данные хозяину сети @#! ( а средняя сеть от 10 000 ПК ) хозяин сети или продаст ваш ПК ( точнее ваш ip ) для спама или хакеров, либо сам использует ваши ip. Поскольку с большинства ПК ничего не возьмешь? троянцы превращают их в прокси для VPN серверов и используют для спама или хакерских атак, такие машины называются карженные и стоят не так уж и дорого. Но для нас основная опасность троянов состоит не в том, что они управляют нашим ПК или похищают пароли, а в том, что они подставляют вас в опасных операциях взлома чужих серверов, а также других нелегальных делах. Но еще хуже то, что многие держатели бот сетей продают наворованные данные в системы 2 и 3 уровня, то есть за копейки сливают все ваши данные спецслужбам, а те в ответ закрывают глаза на их деятельность. Примеров много, троянов с SMS множество, технически принять жулика на обналичивании очень легко, но ни про один подобный случай я не слышал.
Полиморфные вирусы Основная опасность в том что их трудно обнаружить, в нашем же случае это еще и то что их могут написать конкретно под определенный сайт, или под вашу сеть, или под ващу систему защиту и не один антивирус такие специально заточенные полиморфы не вычислит. Именно полиморфы стоят на страже СОРМ и Эшелон это "государственные программы", они не детектируются обычными антивирусами и файрволами, ставятся у провайдера и имеют возможность в любой момент времени проникнуть в ваш ПК. каналы заражения обычно домашние страницы провайдера, биллинг, личный кабинет. Наивно думать что на это не можно обращать внимание,ведь если у вас не смогли сломать канал связи, значит они будут сканировать ваши порты и пытаться проникнуть на ваш ПК. Государственные полиморфные программы, не зловредны, единственное что они делают сообщают тому кто их поставил все ваши действия в сети и пароли, они записывают вашу активность на ПК. В системе СОРМ есть отдел которые разрабатывает такие полиморфы, если вы не хакер экстра класса избежать заражения специально написанным под вас полиморфом вы не сможете. Но этому есть также противодействие.


Изображение
Руткиты активно используются спеслужбами в связки с полиморфами. Представляют собой процесс кторые прячут от вас троянов и закладки,необнаруживаются антивирусами и антитроянами, имеют сложные эвристические полиморфные алгоритмы.
Отдел К Подразделения МВД которые занимаются раскрытием различных преступлений в сети Интернет, в некоторых случаях используют СОРМ для ОРМ ( Оперативно Розыскных Мероприятий ),но как правило их клиенты это хакеры, кардеры спецы по граббингу, пираты и т.п. Но это эти подразделение тоже надо иметь ввиду, рассматривать защиту от них подробно я не буду отдельно, поскольку если вы принимает меры против СОРМ, то автоматом и принимает меры против отдела К. Отдел К это только исполнители которые приходят уже по известным данным, а всю информацию им предоставляет СОРМ.


2 уровень -м-

В Рунете существует просто огромное количество сайтов или организаций имеющих представительства во всемирной сети, и каждый из этих ресурсов особенно радикальные засвечивает своих постоянных и временных пользователей пополняя ими базы данных ФСБ и МВД. Ни на одном ресурсе не приведено хороших полных рекомендаций по безопасности, более того хостинг многих порталы находятся на серверах физически находятся в Российских дата центрах. Как и почему происходит мониторинг этих ресурсов мы кратко попытаемся тут рассказать,начнем с СОРМ.
Изображение

СОРМ а здесь технические подробности
Вкратце Система СОРМ включает в себя три компонента:

* АППАРАТНО-ПРОГРАММНАЯ ЧАСТЬ (УСТАНАВЛИВАЕТСЯ У ОПЕРАТОРА СВЯЗИ);
* УДАЛЕННЫЙ ПУНКТ УПРАВЛЕНИЯ (УСТАНАВЛИВАЕТСЯ У ПРАВООХРАНИТЕЛЬНЫХ ОРГАНОВ);
* КАНАЛ(Ы) ПЕРЕДАЧИ ДАННЫХ (ОБЕСПЕЧИВАЕТСЯ ПРОВАЙДЕРОМ ДЛЯ УСТАНОВКИ СВЯЗИ С ПУНКТОМ УДАЛЕННОГО УПРАВЛЕНИЯ).

Если в качестве примера рассматривать интернет-провайдера, то работа системы выглядит следующем образом. У провайдера устанавливается специальное устройство. Это устройство подключается непосредственно к интернет-каналу, а оборудование провайдера для организации доступа в интернет подключается уже к оборудованию СОРМ. В результате получается, что весь входящий и исходящий трафик будет проходить через спецустройство, а значит, в случае необходимости сможет быть перехвачен правоохранительными органами.
СОРМ обеспечивает два режима передачи информации:

1. ПЕРЕДАЧА СТАТИСТИЧЕСКОЙ ИНФОРМАЦИИ;
2. ПЕРЕДАЧА ПОЛНОЙ ИНФОРМАЦИИ.

Более подробную информацию по теме СОРМ вы можете поискать и выяснить все в сети. Я же постараюсь донести некоторые особенности системы. Во первых система многоуровневая и в зависимости от ситуации может подключать разное количество информационных, оперативных ресурсов, материальных ресурсов, или попросту говоря если вы сильно понадобитесь кому то, то вами будет заниматься не Вася Пупкин =(( из Мухосранского отдела СОРМ,а мощный вычислительный центр в столице со всеми нужными аппаратными мощностями - а это значит что система умеет масштабировать задачи. СОРМ имеет несколько поколений :
СОРМ - 1 это слежение за аналоговой связью, телефонными переговорами, СОРМ 2 создан для прослушивания мобильной связи и основное это конечно контроль Интернета. СОРМ 3 новейший секретный вариант только внедряется, обеспечивает объединение всех вышеуказанных систем и дополнительно контролирует часть vpn серверов, прослушивает в прямом эфире Скайп, аську, спутниковую связь и ряд других нововедений. Но ключевой фактор СОРМ 3 - это единая глобальная база данных которая взаимо связанна с различными направлениями СОРМ. Вот эти направления : Слежение хотя это и не главная функция СОРМ, главная функция СОРМ это глобальный контроль траффика в масштабах страны, подобные СОРМ системы есть и в других странах.
СОРМ стоит во всех дата центрах страны, у всех провайдеров разных уровней, в точках коммуникации трафика,на всех крупнейших поисковиках, на всех крупнейших социальных проектах ( а-ля одноклассники ).
Более того СОРМ ( не система конечно сотрудники ) очень активно взаимодействуют с программистами которые пишут системы коммуникаци ( ip телефония iqo мессенджеры и т.п. ) или грубо говоря они способствуют внедрению закладок в эти программы чтобы иметь возможность прослушивания. 3 Элемент системы обязательная сертификация криптографических программ и устройств, то есть вам не разрешат торговать и разрабатывать криптопрограммы или криптографическими устройствами, или протоколы, все их вы должны сертифицировать. Не буду подробно останавливаться на этих моментах, главное вы должны понять как важно использовать для обеспечения безопасности программы с открытыми исходными кодами, особенно в сфере связи и криптографии.

Рассмотрим аспект слежения за пользователями :
Изображение
Заходя в сеть человек сразу попадает под пристальное внимание следящих систем. @| в нашем случаем СОРМ - 2, ваш провайдер который предоставляет вам доступ в сеть, выделяет вам ip или ваш временный или постоянный адрес, узнать ваш ip можно к примеру здесь Именно благодаря ip происходит взаимодействие между вашим браузером и сервером, благодаря ему вы получаете информацию которую видите на мониторе. Особенность сетевых протоколов и программ такова, что все ваши ip пишутся в логах ( протоколах ) любого сервера который вы посетили и остаются там на HDD весь длительное время, если конечно их оттуда не стирать специально. Провайдер имеет свой диапозон ip, который ему выделяют, а он в свою очередь выделяет ip своим пользователям. У Провайдера существуют свои базы данных ip адресов, каждый адрес ip в базе данных привязан к Ф.И.О лица заключившего договор и физическому адресу квартиры где находиться точка доступа. ip могут быть динамическими ( меняться постоянно, либо статическими, то есть постоянными но суть дела это не меняет, провайдер постоянно пишет ваши перемещения. Провайдер знает на каком ресурсе, в какое время и сколько вы были. Все посещенные вами ресурсы а пишет через временные промежутки от 15 минут до 1 часа, он записывает в свою базу данных, при переходе на любой новый ресурс он также записывается (ip ресурса ). Эти данные предоставлены в базе данных в виде цифр и не занимают много места. БД ваших логов хранятся у провайдера по закону 3 года, а по негласной договоренности с людьми из СОРМ- 2 10 лет
Это одно из условий СОРМ-2 , без него ни один провайдер не получит лицензию от ФАПСИ на оказание услуг телекоммуникации. Таким образом архив всех выданных вам ip за 10 лет храниться у провайдера, а также архив всех ваших логов ( куда , когда и во сколько вы "серфили" в сети ) СОРМ посредством специальной аппаратуры имеет прямой доступ к этим базам, а в системе СОРМ-3 эти данные вообще напрямую интегрированы в эту глобальную систему.
Если вы к примеру, заинтересовали оператора СОРМ, он просто активирует одну кнопку в программе и система СОРМ начинает писать весь ваш трафик
, все что вы передали, скачали и посмотрели, просто задействуя на канале провайдера аппаратный сканер сниффер . Физически данные будут храниться у провайдера откуда они передаются на анализ оператору СОРМ. Отмечу что как правило весь трафик у вас НЕЗАШИФРОВАННЫЙ и при желании кто угодно может его перехватить, не только СОРМ 2 . СОРМ 2 устанавливает на канал провайдеров также анализаторы трафика, они просматривают информацию по набору ключевых слов, по посещаемым ресурсам, по наличию шифрованного трафика и во всех этих случаях идет сообщение в систему которая принимает решение в автоматическом режиме что делать дальше. Какой это глобальный уровень контроля думаю ясно и делайте выводы какой компромат имеется на каждого. Если договор оформлен на вашу бабушку,то не думайте что в отношении нее будет осуществляться оперативная разработка, базы СОРМ связаны с б/д по прописке и центральной базой ФСБ и базами СОРМ на других ресурсах, и вас ассоциируют если надо,там не дураки сидят.

СОРМ 2 на поисковых системах, напрямую интегрирована в базу данных и просматривает все ваши обращения по ключевым словам, а также использует все ваши настройки по кукам, которые собирает поисковая система. При необходимости составляет по ключевым словам и специфическим поисковым запросам "картина" того или иного пользователя,запоминает пароли и логины.
СОРМ 2 на всех крупных социальных порталах , собирает в основном вашу информацию которую вы оставляете и логирует посещения страниц,запоминает пароли и логины.
СОРМ 2 в почтовых серверах перлюстрируют всю вашу почту, ассоциирует ваши ip с которого вы эту почту регистрировали. Анализирует и дает сигнал если обнаружена шифрованная переписка по PGP.
СОРМ 2 в системах электронной коммерции Полностью сканирует ваш ПК, прописывается в реестере привязывается к MAC адресу, серийному номеру оборудования, к конфигурации системы и ip и конечно к данным которые вы оставили при регистрации. Конечно все это делает программа электронной коммерции, но сведения которые она получает доступны СОРМ.
СОРМ 2 в VPN и прокси серверах Не на всех конечно но многих ( на легальных на всех ), пишет логи.Очень большая проблема это ненадежность самих прокси, многие прокси в системе СОРМ 2, остальные официальные законные сервера и по закону выдают оперативникам СОРМ- 2 все интересующие логи. То есть хоть вы будете работать через 1 или через 100 прокси серверов, вас очень быстро
раскрутят, достаточно позвонить хозяину сервиса или приехать, экзотические страны, только увеличат время розыска вашего ip ( но если потребуется сделают быстро ). Именно
через раскрутку цепочек прокси ловят большую часть хакеров. Все прокси- сервера пишут ЛОГИ, а это живой компромат (кроме специально настроенных ).
СОРМ 2 в Дата центрах СОРМ 2 также интегрирован во все дата центры и точки коммуникации трафика, если сервера а соотвественно и хостинг находятся в России, а это значит что получить архив логов и поставить трояня к базе данных зарегистрированных пользователей можно получить, лишь позвонив или заехав в дата центр, именно таким образом аппаратно, отслеживается большинство сайтов патриотической направленности , а также VPN сервера или ресурсов на которых СОРМ 2 не установленна непосредственно в виде оборудования. Ваш админ может хоть 100 раз перешифровать свою базу данных, но если у него на сервере в дата центре троян и канал прослушивается,то при всем желании он не сбережет ни логи пользователей, ни их адреса ни другую конфиденциальную информацию. Собственный сервер только усложнит им задачу. Для безопасности нужен собственный сервер и собственный человек в дата центре и желательно в дц за рубежом.
СОРМ 2 на серверах регистраторов доменных имен Отслеживает кто и что регистрирует, пишет ip, автоматически пробивает реальность занесенных данных, если определяется что левые данные - доменное имя ставится на заметку, в случае необходимости могут легко закрыть доменное имя.
СОРМ - 2 также использует целую сеть TOR серверов ( как и другие спецслужбы ) которые прослушивают проходящий через них траффик.

Что же может Сделать СОРМ -2 при таких возможностях ? Да очень много, как постараться этого избежать я опишу ниже - в разделе социальная инженерия.


3 Ступень
Изображение

Эшелон на порядок более гораздо более крутая система чем СОРМ -2, но с теми же задачами и целями, использует все нижестоящие ступени 1 и 2 официальный владелец ЦРУ, стоит на Google встроена в Windows в виде закладок, на всех маршрутизаторах, в крупнейших дата центрах мира, на всех магистральных оптических кабелях, отличается масштабом и тем что при желании оператор задействует спутник и смотрит вас на мониторе в реальном времени ФСБ к ней прямого доступа не имеет, хотя получить может по запросу, хотя принципы у нее такие же. По большому счету Эшелон это глобальный общемировой СОРМ -2, у этой системы гораздо больше возможностей и финансов по всему миру. Система контролирует банковские транзакции,имеет возможности для вскрытия зашифрованных сообщений и каналов связи, очень Плотно взаимодействует с Microsoft и Скайп.

Теперь имея представление о системах слежения уровнях контроля сети можно непосредственно, переходить к описанию методов противодействия. В зависимости от финансовых возможностей человека будет построена система рекомендаций, от бесплатного для пользователей до дорого для организаций, правило тут одно чем более опасную деятельность вы ведете - тем больше средств вы должны тратить на обеспечение безопасности в сети. Система рекомендаций для обеспечения безопасности будет построена исходя из 4 уровней защиты. 1 Уровень - бесплатное обеспечение безопасности 2 Уровень Платное обеспечение с небольшими расходами 3 Уровень Платное обеспечение с большими расходами 4 уровень безопасность для организаций или сетевых сообществ. По каждой теме я постараюсь составить внятный гайд, но самое главное чтобы вы поняли в целом все элементы обеспечения безопасности и постоянно поддерживали и совершенствовали уровень знаний в этих вопросах. В качестве дополнительных источников информации по этой тематике для начала рекомендую Порталы : Античат,exploit.in,xakepy.ru,pgpru.com,securitylab.ru. На этих ресурсах очень много полезной информации по теме анонимности и сетевой безопасности.
Re: Безопасность и Анонимность в сети Интернет

#2 » SvarogX7

Обеспечение Безопасности ПК и защищенности данных

Изображение

Систему безопасности нужно рассматривать не локально а глобально, и именно тогда вы будете комплексно защищены. Систему можно поразделить на несколько больших разделов.
1. Операционная система и ее настройки, Виртуальная операционная система 2. Комплексная безопасность ПК защита от троянов, руткитов, вирусов, внешнего взлома и проникновения 3. Комлексная защита портов ПК и настройки файрвола. 4. Обеспечение безопасности данных на пк их шифрование и сокрытие 5. Обеспечение анонимности и шифрование данных в сети Интернет. 6. Социальная Инженерия. Все эти разделы взаимосвязаны между собой и нельзя рассматривать их отдельно, так что я их разделил только для наглядности, полную безопасность можно применить при правильном сочетании всех методов.


1. Операционная система и ее настройки, Виртуальная операционная система

Изображение

Операционная система это основа ПК, от ее выбора и правильной настройки зависит множество факторов влияющих на безопасность. Я не буду тут полностью описывать функционирование или рекомендовать ту или иную ОС, укажу лишь важные особенности. Во первых независимо от ОС, что использование программ с открытыми исходниками предпочтительнее программ с закрытыми исходниками. Так как в закрытых исходниках могут спрятать руткиты, либо ключи по которым Спецслужбы могут сделать то что вам не нужно ..... =3= Во вторых всегда используйте Portаble версии программ, потому что у них есть преимущества, они не прописывают себя в реестр, хранят все данные в одном месте и их удобно хранить на Флешке или съемном HDD.
Правильно удаляйте важные данные, есть программы затиратели информации, все эти системы очень плотно окружены товарищами из АНБ и все программы имеют закрытые исходники и когда понадобиться эти товарищи =3= по специальным алгоритмам восстановят все затертые этими программа файлы, доверят можно лишь программам с открытыми исходниками а в данном случае , есть одна Eraser Portable, ее и следует использовать, русификатор попозже сделаю.
Очень важно очищать ОС от компромитирующего вас мусора лучше всего это делает программа CCleaner предназначена для очистки компьютера от мусора, удаления недавних объектов проводника Windows, временных файлов ОС и сторонних приложений, файлов журналов Windows и журналов IIS, очистки буфера обмена, дампа памяти и кэша. Также с помощью CCleaner можно оптимизировать реестр, удалить ненужные программы и проверить список программ, автоматически загружаемых при запуске операционной системы. Здесь подробнее про то как пользоваться этими программами. У меня есть множество полезных программ для ПК и если будет интересно , я выложу тут описание.
Для Серфинга в Интеренте используем Rosenfox Portable это максимально безопасная версия Portable Mozilla Firefox, со всеми установленными скриптами и все описания и гайды там конечно есть. У меня есть и своя сборка где добавлены еще кое какие плагины может позже выложу.
Очень важно делать резервное копирование на шифрованный раздел диски всех ваших Portable программ , секретных данных, а лучше конечно их еще и хранить еще и съемном носителе.
Пароли все пароли хранить надо в надежном месте лучшаяя программа для этих целей KeePass скачать Portable версию.
Очень важно устанавливать самые последние обновления для вашей ОС, поскольку в Винде много дырок, обновления нужно ставить только в ручном режиме и обновляться только из под прокси или VPN.

Для самой ОС я могу сказать следующее все ОС Windows, начинены бэкдорами ( это скрытые закладки ) и закладками , поэтому я не рекомендую использовать эту ОС в качестве Основной при безопасном серфинге или работе с конфиденциальными данными. Для безопасной работы можно эмулировать ее в Виртуальной ОС и обязательно соксифицируемой ( это когда трафик всей Виртульная машина идет через прокси сервер ). Поэтому лучше используйте Linux одной из самых безопасных сборок является Ubuntu ее и рекомендуется использовать, исходники ОС открытые.
Изображение Я не призываю вас переходить в ряды пингвинов, но для безопасности можно и нужно эмулировать Луникс,это будет безопаснее чем та же эмулированная Виндовс.
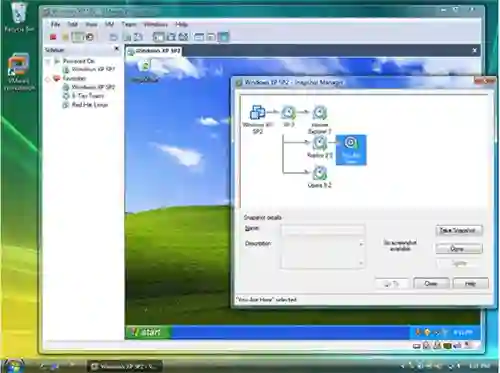
В любом случае вы не сможете быть полноценно защищены если не используете Виртуальную машину Эта программа позволяет вам устанавливать внутри вашей ОС еще любую ОС, тот же Linux или Windows, таким образом установив ложную ОС вы сможете обманывать множество систем и троянов СОРМ, сканеры и т.п. вещи. Ведь ваш ПК уникален, и стоит лишь раз засветь его начинку в сети то данные о вашем ПК останутся, чтобы этого избежать и надо использовать Виртуальные машины (ВМ) рекомендую если важна производительность использовать VMware Workstation он производительнее, но безопаснее http://www.virtualbox.org/ у нее открытые исходники в целом программы обе неплохи. Инструкция по настройке,но программы так просты что я думаю вам ничего и не понадобится, ставим все по стандарту и все будет в порядке.
Очень интересная информация про виртуальные машины.


2. Комплексная безопасность ПК защита от троянов, руткитов, вирусов, внешнего взлома и проникновения
Изображение
Это весьма важный элемент безопасности, универсальных рецептов нет, я рекомендую ознакомиться с информацией здесь и использовать самые новые пакеты программ, не используйте универсальные программы все в о одном, программы по отдельности намного эффективнее, к примеру моя сборка антивирус NOD 32 ( ключи главное чтобы были рабочие ) Anti Trojan Elite , Антируткит UnHackMe Главное чтобы вы постоянно обновляли программу. Рекомендуется иметь 2 -3 разных Portable версии антивирусов и периодически проверят ими ПК, так как не бывает идеальных антивирусов. Антируткиты.

Для защиты от полиморфных государственных вирусов, рекомендуется во первых использовать только Виртуальную ОС, которую запускать только через прокси, и обязательно использовать Виртуальную клавиатуру для обеспечения безопасности, она же спасет от клавиатурных жучков.
Помимо всего прочего возможно и физическое проникновение на ПК, а именно внедрение троянов и т.п. зловредные действия, для того чтобы это избежать советую завести EToken, а если есть флешка то можно воспользоваться аналогом EToken Rohos Logon Key


3. Комлексная защита портов ПК и настройки файрвола.

Изображение
Очень важный элемент безопасности, Файрволя рекомендую Outpost Firewall Pro как один из самых гибких, вот Руководство Самое главное вам нужно потратить один - два дня, разобраться в правилах настройки и разрешениях доступа для приложений. Не ставим его в режим автоматических разрешений могут пройти некоторые трояны, все разрешаем только вручную. Вот показано какой троян, какой порт атакует. После установки файрвола и настройки проверяем ПК сканером портов, открытые порты закрываем. Вот тут полный набор сервисов и программ атакующих и проверяющих ваш ПК.

4. Обеспечение безопасности данных на пк их шифрование и скрытие
Изображение

Абсолютно любые ваши заметки, избранное, файлы, книги, даже песни которые могут могут вас скопромитировать ( не говоря уже о секретной информации ) необходимо размещать на зашифрованных носителях (желательно еще и съемных ). Единственная бесплатная программа исходники которой открыты и проверены и не содержат закладок это True Cryptона умеет очень много всего и в том числе создание ложных паролей и зашифрованных ОС. Все другие программы шифрования имеют закрытый код и сертфицируются наши в ФСБ, ихние в АНБ - разъяснять зачем, надеюсь не надо. В общем это азы, без этой программы никуда. Настройка TrueCrypt
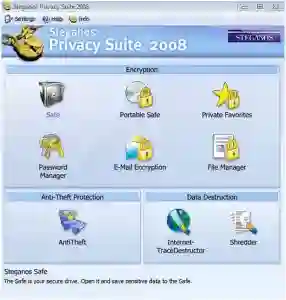
Стенография Метод который скрывает зашифрованные файлы в видео, фото и других данных. используем Steganos Privacy Suite Либо аналоги

Изображение
Просто открываем раздел стенографии и добавляем файлы, помним примерно на 100 % данных можно добавлять не более 10 % шифра или СОРМ будет все это обнаруживать. Прятать лучше в MP3 файлах, avi,jpeg.


Глобальная безопасность ,G

Прежде чем давать рекомендации по настройкам программ для вашей безопасности, надо разъяснить кое какие параметры и понятия используемые в этой сфере.
Изображение

Прокси

Что такое прокси-сервер? Это служба на сервере, позволяющая выполнять косвенные запросы к службам на других серверах. Или человеческим языком, это сервер кторый стоит в другой стране или месте и перенаправляет ваш трафик, таким образом что все сайты которые вы посещаете через прокси, записывают в логи ip адрес этого прокси сервера а не ваш ip.
Какие функции выполняет прокси? 1. Кэширование данных.2. Сжатие данных. 3. Анонимизация доступа.4. Обеспечение, ограничение и защита доступа в Интернет компьютеров локальной сети.
Какие типы прокси существуют?

NAT proxy - самый простой вид прокси. NAT = network address translation (трансляция сетевых адресов). Входит в состав Windows начиная с версии 2000. Называется «Общий доступ к подключению интернета» и включается галочкой в свойствах соединения. Этот прокси работает прозрачно для пользователя, никаких специальных настроек в программах не требуется. Подробнее можно почитать здесь или wiki.
HTTP proxy - наиболее распространенный тип прокси. Как видно из названия - работает по протоколу HTTP. Если в программе явно не прописан тип используемого при работе прокси, то это именно HTTP прокси.
HTTPS proxy(SSL proxy) - то же самое, что HTTP прокси + поддерживают шифрование по протоколу SSL.
IRC proxy(bouncer, bnc) - используется для сокрытия реального IP в IRC сетях. Полезное свойство баунсеров - они позволяют оставаться на канале даже при выключении IRC клиента.
SOCKS proxy - могут работать с любыми протоколами(версия SOCKS4(a) - только TCP/IP, SOCKS5 - TCP/IP + UDP + авторизация + удаленный DNS-запрос). К числу недостатков SOCKS proxy можно отнести сложность их использования. Используя специальные программы можно соксифицировать практически любое приложение. Такие прокси анонимны по определению, т.к. не привязаны к протоколам высокого уровня и не модернизируют заголовки запросов.
CGI proxy (анонимайзеры) - с этим типом прокси возможно работать только через браузер, ибо в качестве прокси сервера в данном случае выступает не служба, забинденная на каком-либо порту, а скрипт на веб-сервере. Очень просты в использовании, но обладают существенно меньшими возможностями, чем все остальные виды прокси, не всегда корректно отображают страницы. Зато есть возможность запретить cookie и/или рекламу сразу в самом прокси сервере, не меняя настроек браузера.
FTP proxy - весьма узкоспециализированный тип proxy серверов и они могут работать только с FTP серверами. Используются в основном в корпоративных сетях. Как правило, функцию работы с FTP серверами также вставляют в HTTP прокси, поэтому данный вид прокси встречается все реже.
Gopher proxy - крайне нераспространенный тип прокси, работающий по протоколу Gopher - сетевому протоколу распределённого поиска и передачи документов(был широко распространен до изобретения WWW и впоследствии заменен им).
MySQL proxy - новый развивающийся вид прокси, его специализация ясна из названия - заточен на взаимодействие с сервером MySQL. Подробнее с возможностями можно ознакомиться на странице проекта (eng).

Все ли прокси одинаково анонимны? Нет, прокси делятся по уровням анонимности:
transparent - прозрачные прокси, они не скрывают ни IP клиента, ни своего собственного(HTTP(S), FTP, Gopher proxy).
anonymous - анонимные прокси, скрывают IP клиента, но не скрывают своего присутствия(HTTP(S), CGI proxy).
distorting - заменяют IP клиента, не скрывают своего присутствия(HTTP(S), CGI proxy).
high anonymous / elite - скрывают IP клиента, а также сам факт использования прокси(HTTP(S), CGI, SOCKS proxy). + админ настривает автоматическое стирание логов через определенное время.
Подробнее об уровнях анонимности прокси.

Что такое цепочка проски? Цепочка из прокси серверов позволяет при помощи специальных программ(SocksChain и подобных) использовать несколько разных прокси таким же образом, как будто это один прокси сервер. Применяется в основном для повышения анонимности, но может существенно замедлить работу в сети.

По каким параметрам различаются прокси?

1. IP - без комментариев.
2. Hostname - символьное имя сервера(если есть).
3. Port - порт, на котором висит прокси. Прошу заметить, на одном сервере могут быть несколько проксей на разных портах.
4. Anon - уровень, либо наличие/отсутствие анонимности.
5. Ping - время, затраченное на передачу пакета информации от клиента к прокси и обратно, измеряется в миллисекундах.
6. Gateway - перенапрявляет ли данный прокси запрос на другой прокси(шлюз). Картинкой это можно описать так:
12.34.56.43:80 \
12.34.56.76:80 > 12.34.56.55:80
12.34.56.91:80 /
7. Connect - поддерживает ли проски метод CONNECT. Подробнее о методе CONNECT.
8. Socks - является ли прокси SOSKS proxy.
9. Country - физическое положение прокси.
10. Date - дата последней проверки прокси(к самому прокси в принципе не имеет никакого отношения).

Q: Где взять списки прокси серверов? К примеру тут либо по ссылкам которые я давал в первом посте.

А вот здесь подробная информация по прокси

Почему прокси медленные/не работают?
Потому что они бесплатные. Получить доступ к прокси разряда private можно, заплатив за этот самый доступ. Таких сервисов предостаточно.

Как проверить прокси на работоспособность? При проверке прокси на работоспособность производится сканирование соответствующего порта на сервере. Существует множество программ для анализа и проверки прокси. Заслуживает внимания вышеупомянутая программа Charon.

Как проверить прокси на анонимность? Существуют так называемые proxy judges, которые представляют собой perl/php или другой cgi скрипт, который возвращает набор переменных окружения своего веб сервера, на основе них можно сделать вывод об уровне анонимности конкретного прокси сервера. Ссылки на proxy judges брать тут. если не сможете сами установить скрипт просто купите прокси со ссылок кторые я вам.

Как правильно сканировать прокси? Смотря для чего они будут использоваться. В любом случае - чем меньше пинг, тем лучше. Количество потоков для сканирования выбирается экспериментальным путем под конкретное соединение.
Где взять анонимные прокси ? 1. Купить у надежных людей, цена от 30 s 2. Создать трояна и сделать свою бот сеть 3. Сделать прокси самому ( это самый надежный способ ) Как сделать самому позже выложу гайд, самый простой способ использовать скрипты. Технология проста вы покупаете в Нидерландах к примеру, VDS хостинг, там и устанавливает свой прокси сервер. А можно и VPN свой поднять.
Так что такое анонимайзеры ? Анонимайзеры это простейший способ скрыть ip
Где мне их взять, а они надежны ? [url=http://http://www.anonymization.net/] Аnonymization[/url]- известный и заслуженный сервис. Блокирует загрузку файлов cookies, исполнение Javascript. Бесплатен, без рекламы. Можно установить их панель для браузера и осуществлять анонимный серфинг, не заходя на сам сайт. Не работает с безопасными узлами, использующими SSL протокол. Представляется сайтам как Anonymization.Org
Бесплатный анонимайзер без рекламы. Быстрый и удобный. Представляется сайтам как MERLETN.ORG (PHP Anonymizer). Тут большая подборка [url=http://https://proxify.com/]Proxify.com[/url]Поддерживает SSL- протокол шифрования. Что теоретически дает высочайший уровень уровень анонимности. Но для бесплатного пользования - слишком назойливая реклама.
По надежности анонимайзер не надежнее чем простые не элитные прокси, а значит не смогут противостоять COPM -2 в полной мере, но как определенный элемент защиты их можно использовать.


VPN

VPN (Virtual Private Network, виртуальная частная сеть)

Изображение
Внешне VPN-соединение мало чем отличается от подключения к обычной локальной сети: приложения вообще не почувствуют разницы и поэтому без какой-либо настройки будут использовать его для доступа в интернет. Когда одно из них захочет обратиться к удаленному ресурсу, на компьютере будет создан специальный GRE-пакет (Generic Routing Encapsulation, общая инкапсуляция маршрутов), который в зашифрованном виде будет отправлен VPN-серверу. VPN-сервер, в свою очередь, этот пакет расшифрует, разберется, в чем его суть (запрос на закачку какой-либо HTTP-страницы, просто передача данных и т.д.), и выполнит от своего лица (то есть засветит свой IP) соответствующее действие. Далее, получив ответ от удаленного ресурса, VPN-сервер поместит его в GRE-пакет, зашифрует и в таком виде отправит обратно клиенту.

Непрерывное шифрование передаваемых данных — это ключевой момент в обеспечении безопасности. PPTP-траффик может быть зашифрован с помощью MPPE (Microsoft Point-to-Point Encryption, поддерживает 40-, 56- и 128-битные ключи). Это майкрософтовский протокол. Ранние версии были чудовищно дырявы и элементарно взламывались, в новых грубые ошибки исправлены, но потуги майкрософта сделать что-то в области криптографии ничего кроме смеха не вызывают. Новые версии их протоколов просто особо не анализируют на предмет дыр.

OpenVPN — cвободная реализация технологии VPN, организуется на основе общепринятого в Интернете стека протоколов TCP/IP. Это гарантирует работу соединения даже с теми провайдерами, которые не поддерживают PPTP (чаще всего это операторы сотовой связи, которые режут все GRE-пакеты, проходящие через GPRS и EDGE). Также OpenVPN работает даже когда у вас нет реального ip-адреса, в отличие от PPTP, требующего одновременного установления двух сетевых сессий.

У OpenVPN есть целый ряд преимуществ перед технологией VPN:
1. Адаптивное сжатие данных в соединении с применением алгоритма компрессии LZO. Cкорость передачи данных через OpenVPN выше чем у PPTP;
2. Поддерживает гибкие методы авторизации подлинности клиента, основанные на сертификатах;
3. Использование одного TCP/UDP-порта без привязки к конкретному порту ( в нашем случае UDP);
4. Шифрование 2048 бит, обеспечивает беспрецедентную безопасность, реализовано через постоянный ключ.

Серверы для анонимных VPN обычно устанавливают в странах, где наиболее лояльно относятся ко взлому, спаму и т.д. (Китай, Корея и прочие). В большинстве случаев имеет место договоренность с администрацией, которая за определенную плату обязуется игнорировать жалобы в abuse-службу и не вести логи. Полные инструкции
VPN состоит из двух частей: защищенная «внутренняя» сеть и «внешняя» сеть, по которой проходит защищенное соединение (обычно используется Интернет). Как правило между внешней сетью и внутренней находится Firewall. При подключении удаленного пользователя (либо при установке соединения с другой защищенной сетью) Firewall требует авторизации, на основании которой определяются полномочия пользователя (или удаленной сети). Использует шифрование для всего туннельного трафика для обеспечения конфиденциальности защиты передаваемых данных по публичным сетям.


Так зачем же нужен VPN ? Исключительно для шифрования трафика, хотя он и скрывает ip его главная задача сокрытие трафика. VPN используется совместно с прокси.во первых ip и самое главное шифрование всего трафика, то есть даже если и запишут трафик рашифровывать его будут лет 20. Это супер система.Но есть кое какие минусы, официальные VPN а их большинство не пойдут, они хоть и не подключены к Сорм 2 но
выдают по звонку или запросу все ваши логи. Наш вариант это VPN которым пользуются хакеры фрикеры террористы и т.п. товарищи. Эти сервера находятся в абузоустойчивых дата центрах в Малайзии Китае и т.п. площадках и игнорируют все претензии и запросы ( предел как правило это взлом бакнов терроризм запросы ФБР ( не ФСБ )) и самое главное не пишут логи.

Где мне взять VPN ? ICQ1: 153414401 ICQ2: 355535 Доступные страны: [SG] Singapore [NL] Netherlands [DE] Germany http://vpn-service.us/ https://www.cryptovpn.com/ стоимость от 20 до 35 s в месяц. Можете сами поднять на дедике ( затрояненный сервер стоит от 2 s ) Инструкция

VPN безопасен ? VPN средство для обеспечения безопасности, он не предназначен для скрытия ip, для этого есть прокси. Вот мои рекомендаци к VPN : Пользуйтесь и программой которая автоматически дисконнектит интернет при обрыве шифрованного канал ( это бывает ). Пользуйтесь обязательно прокси, сам VPN для шифрации трафика. Пользуйтесь лучше двойным или тройным VPN, если позволяют средства. Поставщик услуг VPN должен располагать серверами в странах типа Singapore Китай иметь услугу дубль VPN, иметь 2048 бит шифрование канала. Используем Open VPN Portable чтобы скрыть присутствие VPN на ПК.


SSH-туннелинг

SSH (Secure Shell) — сетевой протокол, позволяющий производить удалённое управление компьютером и передачу файлов. Использует алгоритмы шифрования передаваемой информации.

SSH-туннелинг можно рассмотреть в качестве дешевой замены VPN. Принцип данной реализации следующий: весь сетевой софт на компьютере форвардится на назначенный порт (вашего локалхоста), на котором висит сервис, соединенный по SSH с сервером (а как мы знаем, соединение по SSH протоколу шифруется) и туннелирующий все запросы; далее весь ваш трафик (уже не в зашифрованном виде) может форвардится с сервера на прокси (поддерживающий туннерирование) или сокс, которые передают весь трафик к необходимым адресам. Наличие прокси или сокса не обязательно.

Какие плюсы данной системы:

1. Для организации данной схемы не нужно устанавливать серверный софт (т.к. SSH-аккаунт и сокс можно без проблем достать в интернете);
2. Т.к. при SSH-соединении трафик шифруется и сжимается, то мы получаем небольшой прирост скорости работы в инете (это верно, когда сокс-демон находится на том же сервере);
3. В случае, когда сокс-сервер находится на другом хосте, то мы получаем дополнительную цепочку серверов, которые повышают нам безопасность и анонимность.

SSH все таки проигрывает в надежности Open VPN.


JAP

В одном из немецких институтов был разработан довольно хитрый способ сохранения анонимности. В систему пользователя устанавливается специальная прокси-программа JAP, которая принимает все запросы пользователя на подключения, криптует (AES с 128-bit длиной ключа) и в безопасном режиме отправляет на специальный промежуточный сервер (так называемый микс). Дело в том, что микс одновременно использует огромное количество пользователей, причем система построена так, чтобы каждый из них был неразличим для сервера. А поскольку все клиенты одинаковые, то и вычислить конкретно одного пользователя не представляется возможным. Система бесплатная , возникают только вопросы кто владелец этих прокси- серверов, поскольку непонятно, то лучше используем TOR.

TOR


Tor- это сеть виртуальных туннелей. Вместо того, чтобы идти по прямому пути от отправителя к получателю, пакеты данных в сети Tor выбирают случайные маршруты через несколько серверов, которые скрывают ваш IP так, что ни один наблюдатель в любой точке не может сказать откуда или куда направляются данные. Кроме того, в сети данные передаются в зашифрованном виде. Очень подробно на русском о технологии Tor вы можете прочесть на их сайте. Инсталлятор пакета Tor ставится без особых сложностей, программа имеет русский интерфейс. Будет необходимо настроить браузер на работу с Tor, но это совсем просто. Сеть Tor абсолютно бесплатна, и ее функциональности с лихвой хватит для обеспечения анонимности в большинстве случаев.
Фактически отследить человека через Тор очень тяжело даже для спецслужб, нужно раскручивать просто гигантские цепочки пользователей. Хотя она имеет какие то корни в МО США, на 99 % нашим спецслужбам она не по зубам. Код открыт. Качать надо максимальный комплект уже с аськой и со всеми дополнительными программами который весит 23 Мб.
Подробнее про TOR
TOR является полноценным способом обеспечения безопасности ? Нет, тор это самый надежный способ из бесплатного обеспечения безопасности. Что бы вам не говорили про надежность TOR у него есть свои минусы.
Было несколько неоднократных случаев ареста людей сидевших под Тором хоть и не связанных с опппозицией, в германии было арестовано несколько серверов Тор за хранение порно. Сама программа написана в МО США и оттуда же выкинута в свет и разработчикм ее иностранцы в основном. Напомню принцип действия Тора. Вы превращаете свой Пк в сокс 5 сервер и позволяете другим пользователя ходить под вашим ip и сами скрыватесь под другим ip своеобразный симбиоз. Минусы
1. Если под вашим ip хакнут банк или совершать другое преступление вы очень долго и нудно будете доказывать что вы не осел и в любом случае ваш пк отправят на детальный скан. Никаким образом в торе вы этому помешать не сможете.
2. Сервера по которым проходит ваш трафик вам неизвестны поскольку шифрования нет, то писать трафик может любой из них. А это значит, что если последняя цепочка серверов близко к вам ( а это именно так, в РФ целая сеть действует ФСБ шных ТОР серверов, а в штатах своя ( ну а вы то как думали ? они дураки что ли, если любой может сделать в ТОРе свой сервак )) так что по последнему ip к вам придут и проверят если надо будет. Если накосячите больше поднимут всю цепочку логов ( хоть тысячу ) и к вам все равно придут. Как это сделал в германии к примеру.
3. настроив Сервак Тор вы станете доступным для хак атак и троянов гораздо больше чем обычные ПК, так как ваш ПК будет общедоступным на определенных портах.
4. Все пользователи Тора сидят под своими домашними ip и каждого свой реальный MAC привязанный к местной сорм поэтому и цепочку расручиваеться. А вот расрутить цепку из прокси гораздо сложнее,потому как прокси не пишут логи, многие стоят вообще на карженнных машина, другие на VPS, третьи на абузных площадках Китая Малайзии и т.д. Вообщем рыть в проксях на ПОРЯДКИ сложнее чем расручивать домашних юзеров Тора.
Вывод : Тор не используеться для хака или серьезных дел, максимум это просмотр сайтов и переписка на форумах ( при этом желательно иметь хотя бы один прокси и убирать в настройках сервера РФ ) и лучше все таки при этом иметь VPN.


Средства Идентификации :

Мы разобрали выше основные термины которые будут использоваться в в данном руководстве, но следует знать те процессы ( их все блокирует и устраняет указанный выше браузер ) которые могут пропалить ваш IP.

Cookies Все знают, что это такое, так – что перейду к делу: IP адрес с помощью cookie не определить. Однако, при первом входе на web сайт, IP адрес клиента (определенный сервером, т.е. IP proxy) сервер может сохранить в cookies. А когда Вы в следующий раз входите на сайт, сервер вновь определяет Ваш IP и сравнивает его с сохраненным в cookies. И если IP адреса (старый и новый) различаются, сервер "может сделать выводы". И если Вы не запретите у себя cookies в браузере , никакой proxy Вам не поможет.

Java Script Скрипты предназначены для выполнения активных сценариев на вашем компьютере. Они довольно простые, и имеют ограниченные функции, но теоретически они могут могут определить реальный IP, и множество других настроек браузера. Единственным решением может быть отключение скриптов в браузере. Пограмма, написанная на этом языке может без особых трудностей определить ваш реальный IP и любые настройки браузера. Для защиты существует лишь одно решение: полное отключение Java, так как она имеет очень много различных сетевых функций и проблематично запретить их все.

Active X Это полноценные программы, которые выполняются на компьютере пользователя. Возможности у них еще круче, чем у двух предыдущих. Они могут легко определить любые настройки браузера, "вычислить" Ваш реальный IP адрес, и даже легко изменить настройки прокси. Защитой от них является полный запрет ActiveX.


Абузаустойчивость

Изображение
Производное от слов абуз ( жалоба по английски ) обозначает стойкость ресурса к различного рода жалобам, СОРМам и Эшелонам, решениям судов. Абузы бывают 4 видов
1. Слабый варез ( полно в России в том числе )
2. Любой Варез ( Голландия часть Европы Азия )
3. Спам, Трояны, руткиты, Вирусы это уже настоящие абузы держат все претензии ( Кроме ассоциации банков ) это в основном Китай Малайзия Тайвань
4. Уровень это уже "черные" дата центры для своих, там хостяться самые крутые спамеры оттуда идут трояны ботнеты, там сидят сайты терроритических организаций. Эти центры как правило пиртакси подключаются к оптике и их перидически спецназ и или полиция отлавливают. ( опять же предпочитают не связываться с банками и фбр сша )
В общем по большому счету все абузность для серьезных дел липовая, для серьезных дел лучший вариант дата центр в Китае Малайзии со своим человеком и со своим сервером либо пиратское подключение к магистральному оптоволокну. Важно знать что луший вариант для размещения своего и прокси и vpn и своего сайта это абузаустойчивый хостинг. Цены от 15 s на сервера от 150 s.


Изображение
Социальная инженерия -

Постоянно под разными паролями и именами мы заходим на свои домашние почту, сайты и сети, и помним поисковые машины это гигантские шпионы. Вас могут идентифицировать по повторяющимя запросам. Основное требование когда вы анонимны, вы должны вести себя как другой человек. Если вы на каком то ресурсе зарегистрировались под вашим реальным ip, либо случайно оставили сообщение - вы под колпаком выход бросаем ваш ник, заводим новое имя, это не просто - но это важнее чем то что вы будете иметь неприятности, в лучшем случае за ваши взгляды и высказывания.
Так же стоит отнести это и к тому что вы указали при регистрации свой еmail,ICQ либо другую систему которя была зарегистрирована ранее, под вашим реальным ip,DNS, MAC, вас очень быстро раскрутят по этим данным, в конторе сидят проффесионалы. Во многих форумах ip привязывается к каждей вашей публикации и сообщению, а также обязательно составляется ip лог вашей посещаемости ресурса ( время человека с текущим ip, продолжительность соединения ). База данных COPM 2 уже почти 5 Питабайт, Эшелона почти 70 Питабайт
Мы живем в самой настоящей матрице, умейте скрываться в ней. Отмечу так же такую вещь как тесты, огромнное количество тестов которые меряют IQ человека, думаете они зарабатывают на SMS , не вы не угадали, это огромные системы шпионы которые собирают информацию о человеке с высоким уровнем IQ, и переправляют в базы данных фирм заказчиков, а людей с высоким IQ заностя в СОРМ 2 и Эшелон, Это закулисье, не пользуйтесь никогда этими тестами, эти системы напичканы сканерами портов и скрытыми червями по самое не балуйся. Или обходите стороной либо проходите из под VM чтобе результат был не больше, чем у дебила. Вот всеми этими мелочами и занимается социальная инженерия. Главное правило Не путайте свои профили : что значит не ходите под прокси в свою почту, не попадайте реальным ip даже случайно на опасные ресурсы, именно на этих мелочах и идет 90 % попадание под колпак людей. Составляйте профиль, а это ( прокси.ip. почта iqo ) которые привязаны к определенному сайту или группе сайтов. Не пользуйтесь одним профилем. Самые стандартные способы когда ловят, человек зарегистрировался на ресурсе указал почту, и забыл что почту оформлял с реальным ip, или завел новый ник а ip оставил старый и т.п. случаи. Главное чтобы виртуальные профили не пересекались с вашим реальным ip и данными железа реального ПК.


DNS Информация о вашем домене, не скрывается так просто как ip, скрывается VPN, в других случаях требует специальной настройки или специальных программ соксификаторов трафика - чуть ниже я приведу их.
MAC адрес сетевой карты Внутренний адрес сетевой карты который привязывается к вашему ip адресу, по этому принципу СОРМ а также банки, программы электронной коммерции определяют ващ ip, даже после его замены.
Идентификаторы системы Различные характеристики, номер процессора, номер HDD, тип ОС, язык ОС, браузер и еще куча параметров по которым сервер определяет вашу уникальность и запоминает эти параметры.


Разобрав основные понятия и системы в сети, мы уже спокойно можем переходить непосредственно к описанию программ и настройке уровней защиты для противодействию слежке.

Re: Безопасность и Анонимность в сети Интернет

#3 » SvarogX7

Уровни безопасности :

Прежде чем писать рекомендации я бы хотел пояснить что помимо общих рекомендаций, будут раассмотренны так же некоторые программы связи и их настройка. Прежде чем использовать программы чловек должен понять, что использовать или нет систему защиты, это его личное дело, но если человек состоит в какой то организации, то несоблюдение методов защиты и анонимизации, ведет к сильному ослаблению защиты всей организации. Чем выше уровень человека в организации тем более высокий уровень защиты он должен использовать и тем дороже ему будет обходиться защита, тем больше он должен разбираться в вопросах безопасности. Сетевую безопасность можно сравнить с группой разведчиков, если группу соберут из простых солдат которые не знают особенностей разведки, то наверняка ее быстро раскроют и разведчики своей цели не достигнут. Также плохо будет если 1-2 человека из группы не буду обучены разведке, велика вероятность провала, и лишь только если вся группа обучена ее может ждать успех.

Изображение

1 ый Уровень безопасности.


Анонимность : Рекомендуется использовать Анонимайзеры, Tor, Бесплатные Прокси сервера по возможности элитные или просто скрытые, в общем чем защищеннее тем лучше, Для Серфинга в Интеренте используем Rosenfox Portable для того чтобы прописать прокси используем Плагин FoxyProxy
SOCKS-ификация Это способность программы пускать через прокси сервер, трафик программы которая не имеет настроек чтобы прописать там прокси. Лучшие программы для соксификации программ , в том числе и Виртуальных Машин можно Посмотреть, рекомендую использовать widecap, там же настройка, не забываем проверять прокси чеккером по ссылке.
Очень многие используют Proxifier Portable так как она считает одной из самых продвинутых программ в этом классе. Дополнительно в Браузере можно использовать этот плагин.

DNS Специальные настройке в программах проксификации, либо отдельная программа по ссылкам выше
MAC адрес Для смены используем Программу
Идентификатор системы Программа

Безопасность


Использование антрояна
Использование антруткита
Использование антивируса
Использование файрволла
Для хранения критичных данных используем True Crypt создает шифрованный раздел.
Для Паролей KeePass
Очистка ПК CCleaner
Затирание важных файлов Eraser Portable
Социальная Инженерия : 2 Профиля
Финансовые Затраты : нет
Уровень защиты : низкий, частичная защита от СОРМ, серфинг и просмотр "ненадежных" сайтов


Изображение

2 ой Уровень безопасности.


[size=10pt]Анонимность :

Рекомендуется использовать Платные Прокси сервера элитные скрытые. Прокси как уже ранее говорилось обычные прокси для нашего дела не годятся, поэтому нужно использовать, не простые прокси, а прокси которые не пишут логи и находятся на абузостойких серверах, куда не доберутся цепкие лапки СОРМ 2 и Эшелона. Эти прокси Платные тут неплохой выбор, а вообще это крупный бизнес и предложений хватает. Обязательно используем и строим цепочки прокси, лучшая программа для этих целей. Помните хоть пиратские VPN И не пишут логи, если на него наедет контора и его подвесят за яйца он расскажет все что может и его сервак начнет писать логи. Поэтому берегите своего провайдера VPN, стройте цепочки прокси.
Настоятельно Рекомендуется использовать VPN
Для Серфинга в Интернете ип роксификации такие же рекомендации как и для уровня 1.

DNS MAC адрес Идентификатор системы Используем Виртуальную Машину, именно из под нее вы и должны серфить и вести сетевую активность на сомнительные ресурсах.

Безопасность

Те же рекомендации что и для уровня 1, но для хранения критичных в True Crypt создаем шифрованный раздел на сьемном носителе, в обязательном порядке как минумум создаем еще и ложный раздел, желательно размещать на сьемное зашифрованном разделе еще и образ Виртуальной машины.
Использование стенографии в кторую прячется почтовая PGP переписка
Использование Pidgin для переписки через IQO клиенты с плагином OTR или ( и ) jabber ключи шифрования.
Использование Skype из под проксифицированной Виртуальной Машины
использование USB блокиратора ПК или Etoken
Социальная Инженерия : 4 Профиля
Финансовые Затраты : 25 s на VPN и 10- 25 на прокси
Уровень защиты : средний, гарантированная защита от СОРМ-2, активная работа на "ненадежных" сайтах, создание сайтов, администрирование, заливка по FTP, частичная защита от Эшелона.
[/size]


Изображение

3 ий Уровень безопасности.


Анонимность :

Рекомендуется ставить свои личные прокси сервера не менее 3 и использовать также и элитные покупные.
Рекомендуется использовать дубль VPN а намного лучше собственный сервер VPN
Для Серфинга в Интернете и проксификации такие же рекомендации как и для уровня 1 и 2.

DNS MAC адрес Идентификатор системы Используем Виртуальную Машину, именно из под нее вы и должны серфить и вести сетевую активность на сомнительные ресурсах.
Используем как минимум 3 разных Виртальных машины, для электронной коммерции ставим патчи на Машины.

Безопасность

Те же рекомендации что и для уровня 1 и 2 , но для хранения критичных в True Crypt создаем шифрованный раздел на сьемном носителе, в обязательном порядке как минумум 3 ложных раздела, обязательно размещать на сьемном зашифрованном разделе образ Виртуальной машины.

Социальная Инженерия : 8 Профилей
Финансовые Затраты : 100 s на поднятие своих VPN и прокси если будете заказывать и бесплатно если сами , и оплата хостинга от 50 s для как минимум 4 хостов
Уровень защиты : высокий, гарантированная защита от СОРМ-2, активная работа на "ненадежных" сайтах, создание сайтов, администрирование, заливка по FTP, высокая защита от Эшелона.Рукодство средней организацией.
Канал связи : Не домашний интернет

Изображение

4 тый Уровень безопасности.


Анонимность :

Рекомендуется ставить только личные прокси сервера не менее 8 и использовать бот сеть.
Рекомендуется использовать личный дубль VPN сервер
Для Серфинга в Интернете и проксификации такие же рекомендации как и для уровня 1 и 2 3

DNS MAC адрес Идентификатор системы Используем Виртуальную Машину, именно из под нее вы и должны серфить и вести сетевую активность на сомнительные ресурсах.
Используем как минимум 3 разных Виртальных машины, для электронной коммерции ставим патчи на Машины.

Безопасность

Те же рекомендации что и для уровня 1 и 2 , но для хранения критичных в True Crypt создаем шифрованный раздел на сьемном носителе, в обязательном порядке как минумум 3 ложных раздела, обязательно размещать на сьемном зашифрованном разделе образ Виртуальной машины + контроль по Биометрии - радужка.
Социальная Инженерия : 10 Профилей Виртуальных, 2 аппаратных

Финансовые Затраты : от 1000 s
Уровень защиты : высокий, гарантированная защита от СОРМ-2, активная работа на "ненадежных" сайтах, создание сайтов, администрирование, заливка по FTP, гарантированная защита от Эшелона.рукодство крупной организацией
Канал связи : Не домашний интернет, не меньше 2 независимых каналов связи

Дополнительные рекомендации к 4 ому уровеню безопасности Для организации или сети сопротивления, лучший вариант это кластер из 5 и более VPN серверов с внутренним тоннелированием и зеркалированием, фактически не вскрываема, с анти DDos решениями будет стоить от 30 000 у.е. зато полная анонимность.
Организация каналов Связи : Используем нетбук ( который нигде более не используем ) и липовый контракт на Wi Max (лучше ) Wi-Fi GSM ( хуже ) садимся в такси и едем в густом потоке машин, работа не более 30 минут. Периодически меняем симки и перепрошиваем IMEA телефона.
2. Вариант для 100 mb линии,оформляем контракт на старушку или либо подключаемся к существующему "чайнику" к линии LAN, вариант более дорогой, заключаем договор от липового ЮЛ с дата центром на аренду канала , из подвала,или из арендованного помещения в трудно доступном месте делаем распределительную коробку и отводим кабель на 100 или на 1000 - 5000 м ( для удлинения коммутаторы есть дешевые ) На распределительной коробке и в квартире "бомжа" ставим сигналку на движение или рывок провода и ставим в 2 - 3 места web-камеру. При обнаружении гостей, оперативно кабель обрубаем и выкидываем , хотя если правильно провести его концы двое суток искать будут. Поскольку в сети и в здании вы не все время, там должен быть человек либо настроена система с подрывом кабеля и его сматыванием - это не так уж и сложно. Конечно возможны варианты, главное понять, что независимые каналы связи не привязанные к вашим реальным данным - это ваш дополнительный козырь.


Я более подробное опишу важные по моему мнению программы для коммуникации, телефонии, организации локальных тоннелей, почтовой переписки, электронной коммерции.

Программы коммуникации

Изображение
Pidgin Portable Программа для коммуникации, мультиплатформенный клиент, имеет открытый код, используется в пакете безопасности TOR, в луникс версии есть и телефония. УстановкаPidgin. Нам он прежде всего интересен мультиплатформенностью и тем что он может использовать шифрование сообщений.
Здесь гайдпо самому популярному плагину [url-http://www.cypherpunks.ca/otr/index.php#downloads]OTR[/url]
ОТR позвоит вам настроить невскрываемый шифрованный канал с собеседником, если же вы собеседнику не доверяете, то пользуйтесь прокси сервером. Итак используем Pidgin только с OTR. Pidgin так же поддерживает шифрование Jabber при использовании GnuPT-Portable. Тут есть кое какие инструкции.
Поясню некторые моменты не указанные в гайдах, при инсталяции Portable версии для того чтобы у вас ваши настройки сохранялись нужно перенести каталог .purple из каталога Пользователь AppData (предварительно проинсталировав обычный Pidgin ) После этого ставим плагин OTR. Что мы получим, это самый безопасный способ сделать шифроканал и бесплатный ( вы сообщаете друг другу коды доступа которые предварительно генерируете ) и уже без посредников в виде СОРМ ведете разговор. Крайне рекомендую именно такой способ общения вместо разного рода асек и лички на форуме. если вы уверены в собеседники вас не вскроют и запишут трафик, а если нет то используем Прокси. Еще можно и использовать помимо прокси Pidgin в составе пакета Tor , чтобы использовать по русски достаточно также заменить директории как я объяснял, это будеи и безопасно и анонимно.


Изображение

Шифрование Почты и Ключи Шифрования


Вы наверно многое слышали про PGP, Ну а если нет то это лучший ресурс для просвящения. Я помимо рекомендации программ хочу пояснить, что нижеуказанные программы в отличии от PGP не имеют закладок и имеют открытые исходники. Эти программы позволят вам организовать безопасную почтовую переписку и генерировать ключи шифрования и подписи для различный приложений.
GnuPT-Portable лучший ресурс, где все прекрасно описано, и делать это еще раз я не вижу смысла. Из программ кторые там есть я рекомендую Thunderbird-Portable c EnigMail эта программа самый безопасный клиент электронной почты,GnuPT-Portable само ядро системы,KeePass-Portable я уже упоминал. Я рекомендую вам уметь пользоваться этими программа, так как во мнгих случаях это может вам пригодится, СОРМ отслеживает подобную почту но вскрыть ее не сможет , поэтому пользуемся стенографией.


Изображение

Электронные Платежи

Рассмотрим прежде все самую распостраненную систему WebMoney. Эта система одна большая шпионская система, которая полностью все ваши данные записывает и логирует, я не буду описывать что там тоже СОРМ 2 стоит и т.д. это все ясно, я напишу как анонимно пересылать деньги.
1. Ставим Виртуальную машину.
2. Делаем левые документы на хак форумах указанных выше , имеется ввиду прежде всего покупка скана паспорта, это вам обойдеться примерно в 3 WMZ, по данному скану покупаем телефон и оформляем контракт на сим карту.
3. Из под Виртуальной Машины или прокси создаем аккаунт почты и далее из под нее же устанавливаем Web Moneo.
3. Регистрируемся под тем же сканом ( его сохраните может пригодиться если залочат WMID )
4. Активируем WM ( Для супер анонимности лучше активировать не дома, а в соседней ячейки связи, так как в бд регистрации WebMoney стоит система определения вышек покрытия связи и номер вышки записываеться, ( хотя искать среди 40 - 50 000 абонентов в зоне покрытия )) может у меня паранойя ))
5. Получаем формальный аттестат и пользуемся.

Особенности :
1. Более 300 s не переводим и не кладем на счет иначе залочат, кому больше нужно тут приобретаем персональный аттестат за 150 s и пользуемся.
2. Не пополняйте счет в ближайшем аппарате от дома, делайте это чуть дальше ( в одном и том же тоже не надо - вообще идеальный вариант WMR предоплаченные карты ).
3. Укажите в настройках активацию по электронной почте, потому что при пользовании прокси система каждый раз хочет чтобы ее активировали.
Лучше используйте постоянный прокси для WM, кошель дольше проживет.
4. Когда работаете с WM, сразу закрывайте ее после проведения операции, после этого выключаейте и вызовите диспетчер задач. Windos и там убейте процесс wmagent.eхе ( они висит в трее и никаким образом не выключаеться - как вам название то )). Уберите программу из автозагрузки но перидически она там снова магически появляется ))
5. Активировать Веб можно также на указанных выше форумах, стоимость 1 s. Получить анонимный персональный сертификат можно и бесплатно, отправив предварительно заверенное у нотариуса ( а это уже ваша проблема ) заявление "алкаша" в центр регистрации веб мани. Подобные люди на кторых оформляются левые кошельки и банковские карты для вывода денег называются дропами.
6. Снимать деньги безопаснее всего через банковскую карточку оформленную на дропа в банкоматах без видеокамер, либо в гриме, либо у "своих" людей в "серых" обменных центрах электронных валют. СОРМ отслеживает движение средств между нашими платежными системам в течении минут,если использовать зарубежные можно это врему существенно увеличить, вплоть до суток это конечно не касается суммы свыше 20 000 s.


Изображение

Телефония

Большая часть людей использует Skype и думает что это самый безопасный телефон. Это мягко горя не совсем так, хотя большинство криминалитета пользуеться скайпом, невскрываемость скайпа это миф поддерживаемый ФСБ. Итак что же происходит в Скайпе. Между пользователями создаеться шифрованный канал в котором идет трафик, но

1. Программа имеет закрытый код
2. Программа имеет учредителей из ЦРУ , что значит что они имеет ключ к расшифровке своего крипто кода протокола, которым она шифрует связь ( протокол тоже закрыт )
Вся проблема у ФСБ в том, что СОРМ напрямую не стоит на Серверах скайпа, поэтому заранее надо согласовывать со службой безопасности Скайпа прием телефона.
Итак как технически это делаеться. Скайп трафик идет через сервера пользователей ( то есть через ваши ПК ) когда нужно по звонку с СОРМ под ваш номер первым в сети ну или вторым ставиться один ПК с СОРМ, там полностью записываеться ваш трафик, после чего они направляют эту запись в тех отдел Скайпа на рашифровку, обратно им шлют результат. ( вроде недавно они получили возможность и самим расшифровывать скайп )
Вообще это все тех детали, доступ к скайпу для спецов ограничен не только в Росии но и в Германии и других странах, ну а штатовский Эшелон спокойно в прямом эфире слушает любой Скайп номер.
Поэтому рекомендации чтобы свести на нет осложнения от вероятной прослушки, но помним используем скайп то ограниченно, не для серьезных дел.

1. Регистрация на сайте в Виртуальной Машине и из под прокси(имеется ввиду VPN или проксификация скайп ).
2. Используем Скайп только из под прокси ( Официально вроде ip не пишуться, но ето бред, ведь каким то образом трафик внутри сети распределяеться, а без адресной базы ip это невозможно,таким образом СБ скайп имеет все ваши ip и логи )
3. ( По желанию ) Пользуемся программно аппаратными комплексами синтеза и распознования голоса, есои ПК слабые значит просто распознавания, голосовые движки Алена,печатаем и вуаля ПК синтезирует голос, ваш голос уже не попадет в бд того же СОРМ. ( актульно для всех голосовых приложений ) Для видеоконференций используем сгенерированный аватар, то есть при желании можно сделать,тоннелинг, ваша веб камера вещает напрямую в программу 3 D рендеренга, и программу распознования голоса. На выходе имеем синтезированный автар с вашими эмоциями и синтезированный голос, к примеру говорить за Конструктора машин из города Машин в матрице, подобным голосом будет весьма эффектно.
Хочу пояснить Скайп сканирует ПК еще лучше чем Web Moneo, поэтому вся работа с ним только из под soqs 5 фицированной Виртуальной Машины иначе спалит однозначно.
Аналоги :
1. Не рекомендую использовать мобильный вообще, у СОРМа есть машины которые вскрывают протокол GSM в прямом эфире,поэтому гораздо безопаснее голосовые клиенты с ноутбука через Wi Max - Wi Fi ( Беспроводная блю туз гарнитура )
2. На данный единственно решение это любой VOIP клиент с открытым кодом к примеру Ekigaи исользовать с ним плагин шифрования голосового трафика от создателя PGP zfone. Либо VPN.
Все остальные и более надежные варианты только через создание своих собственных виртуальных сетей и установки там, голосовых клиентов, это конечно на порядок безопаснее.
=3=

Изображение

Создание Защищенных Шифрованных Локальных Сетей Тоннелей

Все предложенные варианты имеет между собой одну основу, вы создает с использованием технологии Оpen VPN или сторонних программ виртуальный зашифрованный тоннель. Имя в наличии сеть вы устанавливаете любую программы голосового общения , к примеру Mumble, а также можно установить и свой собственный сервер и публиковать там новости, сделать форум по образцу Freenet. Сделать !>! полноценную локальную сеть со всеми возможностями интернет, но только для своих. (??
Таким образом трафик будет только между вами и тем с кем говорите,расшифровать его невозможно, весь трафик тоннелирован и зашифрован.
Что нам дает обычный VPN ? правильно шифрацию трафика только до сервера VPN, все что за сервером все незашифровано.К примеру вы скачиваете файл в Китае, а сервер VPN в Германии ? Вы конечно под ip сервера или прокси, но на содержимое это не влияет, от Китая он полмира проходит и только потом шифруется и передается по зашифрованному каналу вам. То же самое с личным VPN. По большому это защита от местного провайдера, от местной СОРМ в пределах страны,но не от Эшелона ( а он если надо местно СОРМ передаст ). Поэтому для полной безопасности передачи и нужны подобные сети.
1. Самый безопасный способ сделать свой сервер open VPN, таким образом вы дадите доступ к нему тем кому захотите, этот сервер можно сделать не на домашней машине, а организовать в Китае, таким образом вы еще и страхуете себя. Если все настроено правильно информацию уже ни на одном из этапов не расшифруют.
2. Способ использование крякнутых программ Hamachi или Radmin или TeamViewer, Программы все хорошо, но .... часть из них соединяется через свои сервера и у них закрытые исходники...
3. Способ использование аналогичных программ с открытыми, я рекомендую для начала все таки попробовать с вышеназванными программами так как они более простые.
UltraVNC, а также wippien, также TightVNC Portable Edition и также есть ряд других программ, пробуйте и смотрите что удобнее для вас, но в целом удобной бесплатной программы для создания сети на основе openVPN еще нет, ее только предстоит сделать.


Изображение

Если вы уже под Колпаком.

Посмотрите рекомендации, помимо изложенного, руководствуйтесь здравым смыслом, главное конечно смена канала связи и смена виртуальной машины, смена социального профиля, использование экранной клавиатуры.

Еще рекомендации :

1. Противостояние анализаторам шифрованных пакетов - Когда трафик шифруется, специальные анализаторы трафика cisco это отслеживают, провайдер сразу сообщает об этом в СОРМ и вы попадает под колпак как ненадежный гражданин.
Как спрятать трафик будет отдельная статья - но это уже для продвинутых, а обычным граждан могу посоветовать использовать шифрование не постоянно, а когда необходимо и не передавать большие объемы шифрованного трафика, большой шифрованный трафик вас больше "пропалит" чем просто скачка без шифрования. рекомендую вместе в vpn одновременно использовать торренст как страховку и тор по указанной выше схеме, просто выпуская чужой траффик.


Если к вам пришли ....

Вы конечно успевает выключить Пк, у вас там все зашифрованно перешифровано, ложные ОС, да к тому же вы стойки к ректальному криптоанализу . Но вотэти ребята чтото не пытаються ваш тащить на дыбу, а укладывают ваш ПК в холодильник и увозят. Как что почему ? ) Да все просто Ваша ОЗУ содержит все хэши ваших паролей на все ваши диски Тру крипты и тп. Содержимое памяти стираеться не сразу, а через несколько минут после выключения ПК, то есть вы отошли покурить а ваш ПК удаленно атакуют перезагружают и вытаскивют все нужные им пароли. А если еще и заморозить ОЗУ П,К то можно хранить вообще несколько часов информацию.
Противодействие - ставим программу для очистки памяти и время от времени содержимое памяти стираем, при экстренной ситуации сначала очищаем память, а только потом отрубаем ПК. Либо вообще ставим уничтожитель на ОЗУ или HDD.
Удаленное наблюдение zz
СОРМ уже вплотную подобралось к этому, этой технологиии больше 30 лет и она под знаком Сов секретно, если интересно могу дать ссылок. Итак все ЖК Мониторы, Плазма , а в штатах даже ламповые вскрывают - имеют в своей основе что ? правильно транзисторы, вся площадь за матрицей монитора, это оромное количество тразисторов которые регулируют работу пикселей. По большому счету все наши ПК и мониторы это шпионы врага. Вкратце существует програмный комплекс "Медуза Горгона - шутники однако", который определив ваш ip ( либо просто через радиосвязь на расстоянии до 2 км ) , взаимодействует с драйвером дисплея и превращает его по сути в активную фазировнную решетку излучателя. Или гигантскую матрицу видеокамеры которая излучая слабые сигналы принимает их от окружающего пространства обратно и формирует изображение, хотя изображения и не супер качества, но ваш фотопортрет вполне могут составить. В общем можете много чего нагуглить по этой теме. То есть все ваши движения, ваша личная жизнь, все будет записано безо всяких жучков. Это технология тема отдельной статьи.
Противодействие - официально не существует, неофициально Ионизатор воздуха рядом с монитори сведет на нет всех их усилия )), любой активный магнит, устройства белого шума для радиоволн.
Методы наружного наблюдения :
Сканирование вибрации окон ( восстанавливает ваш разговоры по частоте вибрации стекла)
Противодействие : Толстые шторы и занавески, в идеале звукопоглощающие
Световое сканирование ( ночью часто печаете ? ) огонек видите горит на клаве и мигает ? Мерцание монитора - тоже самое. Вот по нем то и восстановят все ваши пароли.
Противодействие : Толстые шторы и занавески, в идеале свето-поглощающие
Электрическое сканирование - анализатор осцилограф - врезается в проводку и когда вы работаете вечером - как правило работает ПК, при печатании, серфинге и т.п. через Блок питания идут микроимпульсы тока, которые и фиксируються осцилографом ( много конечно не вытащишь, но пароли можно ) Выпрямители и ИБП не помогут.
Противодействие - стабилизатор, либо генератор микротоков на шнур к БП.
Клавиатурные жучки Раз в полгода просматривайте свою клавиатуру, для критических данных пользуйтесь экранной клавиатурой.
Классические аудио и видео жучки, в том числе и роботизированные
Есть множество способов противостоять разным приборам даже программные, но учитывая что вам буду ставить не дешевые китайские поделки, а современную технику можно порекомендовать только современную [url=http://url=http://www.zhuchkam.net/]защиту[/url] от них. Так же Полную Безопасность тоже можно создать, в любом случае хотя бы одну глушилку иметь нужно, тысяч за 6 можно найти, а можно и самим сделать не сложно.
>8!

Если нужно, то доделаю тему подправлю косяки...

Re: Безопасность и Анонимность в сети Интернет

#4 » ясень

Автор, очень интересно, пиши ещё.
И лучше поподробней объяснять, всё же многое для новичка остаётся непонятным.

Re: Безопасность и Анонимность в сети Интернет

#5 » SvarogX7

Да пиши что именно непонятно, я переделаю гайд, так как он кривоват пока и мне неясно что именно нужно расшифровать и разъяснить.

Re: Безопасность и Анонимность в сети Интернет

#6 » ясень

Я уже почитал сайты http://ru.security.ngoinabox.org и потом https://nordrus.info/security/, подразобрался, уже для меня почти всё понятно. Не разобрался только что такое абузоустойчивость. Есть ошибки: например: не стенография, а стеганография. И почаще давать ссылки на вики для каждого потенциально нового для новичка слова

Re: Безопасность и Анонимность в сети Интернет

#7 » 1609

SvarogX7, спасибо за полезный материал. E-mail клиенты, каким лучше пользоваться? Portable версии.

Re: Безопасность и Анонимность в сети Интернет

#8 » SvarogX7

E-mail клиенты, каким лучше пользоваться? Portable версии.
Посмотри в теме E-mail и шифрование (Шифрование Почты и Ключи Шифрования
) , там указан ссылка на гайд и название самого клиента GnuPT-Portable и Thunderbird-Portable http://ru.gnupt.de/?p=424
подразобрался, уже для меня почти всё понятно. Не разобрался только что такое абузоустойчивость. Есть ошибки: например: не стенография, а стеганография. И почаще давать ссылки на вики для каждого потенциально нового для новичка слова
Почитай раздел про абузоустойчивость в гайде ( перед соц инженерией ) абузоустойчивость грубо говоря это когда в дата центре где находится ваш сайт под жопу кладут все запросы на выдачу ваших данных, от правообладателей. ФСБ, МВД и т п органов, а в случае наезда серьезного предупреждают об этом клиента.
По ошибкам и ссылкам исправлю все в новой версии гайда, так как буду его попозже переделывать, детальный список доделок можешь выложить, учту.

про безопасность сервера
http://forum.antichat.ru/thread162754.html
http://forum.antichat.ru/thread127917-%F1%EE%EA%F0%FB%F2%E8%E5+%F2%F0%E0%F4%E8%EA%E0.html

как скрыть шифрованный траффик
http://forum.antichat.net/thread127176.html

Re: Безопасность и Анонимность в сети Интернет

#9 » klim75

Вместо Google можно пользоваться Scroogle.org (вот здесь поиск: http://www.scroogle.org/cgi-bin/scraper.htm), потому, что последний не ставит куки на ваш компьютер и не запоминает поисковые запросы.

Re: Безопасность и Анонимность в сети Интернет

#10 » SvarogX7

Это тебе кто сказал ? У них просто новая технология хэширования запросов. Если поисковик не будет запоминать запросов он разориться.
Чтобы не париться пользуйтесь разными портабле версиями файрвокс с модом меняющим браузер, под определенные типы запросов.(либо портабле версиями виртуалки + 5 -6 дисков с ос ) + смена ip достаточно надежный способ.

Re: Безопасность и Анонимность в сети Интернет

#11 » skat

Доброго времени!
Статья интересная и, во многом, дельная. Только вот все мероприятия будут практически сведены на ноль элементарными бытовыми ситуациями. Например, где хранить ноутбук? Оставил без присмотра - экран погаснет. Ноут новый, поэтому, придётся нести в мастерскую. А там уж никаких проблем! Подсадят всё, что надо. То есть они толкают в щель ноута нечто типа металлической линейки и декорация такая, что шлейф отошёл... (у меня было именно так). Пихают прослушку даже в одежду..... про камеры дома я вообще молчу. А таскать ноут везде ссобой сложно. Да и если надо они ночью пустят газ, зайдут по-тихому и доберутся до всего, что нужно. Съёмные носители (разные флэшки) просто сканируются на расстоянии, даже добираться физически не нужно.
Кроме того, существует угроза мнимой безопасности. Это-то и страшнее всего! Во-первых, мы многого не знаем, во вторых - их любимый инструмент - провокаторы. В ЛЮБОЙ среде они присутствуют обязательно!
Про то, что шифрованный трафик сразу палит - согласен на все 100%.
Есть ещё одно. Не возможно в одночасье стать специалистом по защите, кодингу, сетевым технологиям и прочим сложным областям. На базовую подготовку и спецподготовку нужны годы. Нужно закончить соответствующее учебное заведение, нужна практика, нужна работа... Поэтому, все без исключения, кто на что-то серьёзное способен УЖЕ ПОД НАБЛЮДЕНИЕМ!

Привет товарищам!

Re: Безопасность и Анонимность в сети Интернет

#12 » лохотрон

они толкают в щель ноута нечто типа металлической линейки и декорация такая, что шлейф отошёл... (у меня было именно так). Пихают прослушку даже в одежду..... про камеры дома я вообще молчу. А таскать ноут везде ссобой сложно. Да и если надо они ночью пустят газ, зайдут по-тихому и доберутся до всего, что нужно. Съёмные носители (разные флэшки) просто сканируются на расстоянии,

Паранойя (греч. παράνοια) — психическое заболевание, связанное с недоверчивостью к окружающим и бредом преследования. Заражённое паранойей быдло, будучи адекватно простимулированным, приносит окружающим изрядно лулзов. По некоторым данным, паранойя передаётся через печатный текст. Одной из главных причин широкого распространения паранойи в русских интернетах являются происки ZOG.
http://lurkmore.to/%CF%E0%F0%E0%ED%EE%E9%FF

Изображение

Re: Безопасность и Анонимность в сети Интернет

#13 » skat

Вроде, ничего обидного (для обычного пользователя) написано небыло....

Однако, с другой стороны, параноия не является свидетельством отсутствия наблюдения.
Цитата со страницы, ссылка на которую приведена выше:

Раздел Паранойя и информационная безопасность
"В работе сисадмина, вебмастера, хакера и программиста паранойя является необходимым профессиональным качеством."

По теме:
После "устранения неисправности" в гарантийной мастерской тот ноут я быстренько продал. На следующий после покупки день, купивший звонит и интересуется, почему это вдруг погас экран? (опять двадцать пять!) Типа того, прихожу с работы, включаю ноут, а экран-то чёрный. Что бы это могло быть? ....
Объясню. Товарищам понадобилось извлечь установленное устройство. Ноутбук снова побывал в той-же мастерской и проблема решилась. Аналогичная история была с видеокамерой, (то же шлейф дисплея отходил) но камеру я пока не продал, может быть, следует и камеру продать ради чистоты эксперимента?

Re: Безопасность и Анонимность в сети Интернет

#14 » модератор

Господа долбоёбы!
Просьба не загрязнять нормальную тему всякой шизофренической х$етой.

Re: Безопасность и Анонимность в сети Интернет

#15 » skat

Тогда строго по теме:
Хотел добавть об использовании Life версий операционных систем. (Life версия - система грузится со съёмного носителя (CD, DVD, flash))
Например,
Frenzy http://frenzy.org.ua/ (на freebsd)
Linux Mint http://www.linuxmint.com/download.php (на Linux Ubuntu)
Желательно, собрать свой собственный релиз, включив всё необходимое. Собрал на freeBSD 8.2 доволен.
Можно работать с любого компа, не смотря на то, что там установлено.
Если будете использовать Flash память, её нужно экранировать (например, завернуть в фольгу) Кроме шуток!

Re: Безопасность и Анонимность в сети Интернет

#17 » АРИЙСК

Как сохранить безопасность против слежки АНБ
INC.
Опубликовано 07.09.2013 19:52 0 Комментарии Комментарии
Теперь, когда у нас достаточно подробностей о том, как АНБ шпионит за интернетом, включая публикацию о целенаправленных действиях АНБ по ослаблению криптосистем, мы наконец можем подумать, как обезопасить себя.

Последние две недели я вместе с Guardian работал над историей вокруг АНБ и прочитал сотни сверхсекретных документов АНБ, предоставленных информатором Эдвардом Сноуденом. Я не принимал участие в сегодняшней публикации — она готовилась задолго до моего появления, — но всё прочитанное мной подтверждает сообщения Guardian.

Теперь же, как мне кажется, я готов дать ряд советов, как оградить себя от подобного противника.

Основной способ слежки АНБ за интернет-коммуникациями — это каналы связи, именно там наилучшим образом масштабируются его технические возможности. Агентство реализовало гигантские программы по автоматическому сбору и анализу сетевого трафика. Но всё, что требует от него взлома конкретных компьютеров, является значительно более рискованным и затратным, и оно идёт на подобные действия гораздо реже.

АНБ имеет доступ к магистральным каналам интернета за счёт своих тайных соглашений с телекоммуникационными компаниями — всеми компаниями из США и Великобритании, а также ряда прочих своих «партнёров» по всему миру. В случаях, когда оно не может положиться на такой «дружественный» доступ, оно идёт на всё, чтобы обеспечить скрытое прослушивание коммуникаций: подключается к подводным кабелям, перехватывает спутниковую связь и т.д.

Объёмы получаемых данных огромны, но АНБ располагает в равной мере огромными возможностями, чтобы быстро просеивать их в поисках интересующего трафика. «Интересующими» могут быть множество характеристик: источник, адресат, содержание, участники коммуникации и прочее. Все эти сведения направляются в гигантскую систему АНБ для последующего анализа.

В ещё больших объёмах АНБ собирает метаданные трафика: кто и с кем связывается, когда, как долго, каким способом. Метаданные, по сравнению с содержанием, гораздо проще хранить и анализировать, они могут иметь чрезвычайно личный характер для человека и они невероятно ценны для разведки.

Возглавляет направление по сбору данных Управление системной разведки, и объёмы ресурсов, которые оно выделяет на эти цели, просто поражает. Я читаю отчёт за отчётом, рассматривающие возможности этих программ, их функциональные детали, планы модернизации и т.д. На каждую конкретную проблему — извлечение электронных сигналов из оптических кабелей, поддержание скорости перехвата терабайтных потоков данных, отфильтровывание интересующих вещей — есть своя отдельная группа, занятая поисками решений. Охват тем глобален.

АНБ также атакует и сами сетевые устройства: маршрутизаторы, свитчи, брандмауэры. Большинство этих устройств имеют встроенные функции для прослушки; хитрость заключается в том, чтобы незаметно активировать их. Это крайне плодотворное направление взлома: маршрутизаторы реже обновляют, на них реже установлены программные средства безопасности и они, как правило, не рассматриваются в качестве уязвимого компонента.

Кроме того, АНБ направляет значительные ресурсы на взлом оконечных компьютеров. Этим делом у них занимается группа TAO — Отделение адаптированного доступа. У TAO есть меню эксплоитов, которыми оно может «обслужить» ваш компьютер (будь он под управлением Windows, Mac OS, Linux, iOS или чего-то ещё), и ряд приёмов, чтобы доставить их на ваш компьютер. Их не обнаружит ни ваш антивирус, ни, скорее всего, вы сами, даже если будете знать, что искать. По сути, это хакерские инструменты, разработанные хакерами с практически безграничным бюджетом. Что я вынес из документов Сноудена — это тот факт, что если АНБ захочет влезть в ваш компьютер, оно влезет. Точка.

АНБ решает проблему зашифрованных данных, с которыми ему приходится сталкиваться, в основном обходя криптографию, нежели используя какие-то секретные математические открытия. Во-первых, в мире полно бестолковой криптографии. К примеру, если оно обнаруживает сетевое соединение, защищённое с помощью MS-CHAP, его легко взломать и восстановить ключ. Оно взламывает слабые пользовательские пароли, используя такие же словарные атаки, которыми пользуются гражданские хакеры.

Как мы сегодня узнали, АНБ также «взаимодействует» с разработчиками средств безопасности, чтобы их коммерческие средства шифрования были уязвимы в таких местах, о которых известно только Агентству. Мы помним, что такое уже было в истории: CryptoAG и Lotus Notes — два самых ярких примера, и есть свидетельства в пользу бэкдора в Windows. Несколько человек сообщили мне ряд более свежих историй из своего недавнего опыта, и вскоре я собираюсь об этом написать. В сущности, АНБ предлагает компаниям вносить небольшие незаметные изменения в их продукты: сделать генератор случайных чисел менее случайным, каким-либо образом производить утечку ключа, добавить общую экспоненту в протокол согласования ключей и т.п. Если кто-либо обнаруживает бэкдор, он объясняется как обычная программная ошибка. И, как нам теперь известно, АНБ добилось невероятных успехов с этой инициативой.

TAO также взламывает компьютеры для извлечения долгосрочных ключей. Таким образом, если вы поддерживаете VPN со сложным общим секретом для защиты данных, и АНБ посчитает их заслуживающими внимания, оно может попытаться выкрасть этот секрет. Такие операции предпринимаются только в отношении особо важных целей.

Итак, как же вам организовать безопасную связь при наличии такого противника? Сноуден дал ответ в своём интервью вскоре после обнародования своих первых документов: «Шифрование работает. Должным образом реализованные стойкие криптосистемы — одна из немногих вещей, на которую вы можете положиться».

Думаю, это правда, даже несмотря на сегодняшние откровения и провокационные намёки Джеймса Клэппера, директора национальной разведки, на «прорывные возможности криптоанализа», сделанные им в другом сверхсекретном документе. Все эти возможности заключаются в намеренном ослаблении криптографии.

Но последующая фраза Сноудена имеет не меньшую значимость: «К несчастью, оконечная безопасность столь ужасающе низка, что АНБ зачастую способно её обойти».

«Оконечная» — это программы, которые вы используете, компьютер, на котором вы их используете, и локальная сеть, в которой вы их используете. Если АНБ удастся модифицировать алгоритм шифрования или закинуть на ваш компьютер троян, никакая криптография на свете вам уже не поможет. Если вы хотите сохранить безопасность против АНБ, вам придётся пойти на всё, чтобы работе шифрования ничто не могло помешать.

Исходя из всего сказанного, у меня есть пять советов:

1. Спрячьтесь в сети. Используйте скрытые сервисы. Используйте Tor, чтобы самому оставаться анонимным. Да, АНБ интересуют пользователи Tor, но это всё равно препятствие для его работы. Чем менее вы заметны, в тем большей вы безопасности.

2. Шифруйте связь. Используйте TLS, используйте IPSec. Опять же, хотя АНБ целенаправленно перехватывает зашифрованные коммуникации (и, возможно, располагает специальными эксплойтами против названных протоколов), вы будете гораздо лучше защищены, чем при передаче данных открытым текстом.

3. Исходите из того, что хотя ваш компьютер могут взломать, для АНБ это будет дополнительной работой и риском, так что, вероятно, он не взломан. Если имеете дело с чем-то действительно важным, используйте автономные не подключенные к сети системы. С тех пор, как я начал работать с документами Сноудена, я купил новый компьютер, который никогда не подключал к интернету. Когда мне нужно передать файл, я зашифровываю его на безопасном компьютере и отношу к своему сетевому компьютеру на флэшке. Чтобы расшифровать что-то, я действую в обратном порядке. Этот метод не безупречен, но достаточно хорош.

4. Относитесь с подозрением к шифровальному ПО, особенно от крупных разработчиков. Полагаю, что большинство криптографических продуктов от больших американских компаний имеют бэкдоры для АНБ и, скорее всего, множество зарубежных тоже. Будет разумным допустить, что иностранные продукты идут в комплекте с собственными иностранными бэкдорами. АНБ проще встроить закладки в закрытое ПО, нежели в ПО с открытым исходным кодом. Системы с общими секретами более уязвимы для АНБ, за счёт как законных, так и нелегальных методов.

5. Старайтесь использовать стандартные методы шифрования, которые должны быть совместимы с другими реализациями. Например, АНБ труднее встроить бэкдор в TLS, нежели в BitLocker, поскольку реализация TLS у одного разработчика должна быть совместимой со всеми прочими реализациями TLS, тогда как BitLocker должен быть совместим лишь самим собой, что развязывает АНБ руки при внесении изменений. И поскольку BitLocker проприетарен, вероятность обнаружения в нём этих модификаций значительно ниже. Отдавайте предпочтение симметричному шифрованию над шифрованием с открытым ключом. Предпочитайте общепринятые системы на дискретных логарифмах перед системами на эллиптических кривых; последние содержат константы, проталкиваемые АНБ при малейшей возможности.

То время, что я работаю над документами Сноудена, я использую GPG, Silent Circle, Tails, OTR, TrueCrypt, BleachBit и ещё несколько вещей, о которых мне бы не хотелось распространяться. В моей программе Password Safe есть недокументированная шифровальная функция, доступная из командной строки; её я тоже использую.

Я сознаю, что большинство перечисленного невозможно для простого интернет-пользователя. Даже я сам не использую все эти инструменты для всего, над чем я работаю. И я по-прежнему, к сожалению, использую в основном Windows. С Linux было бы безопасней.

АНБ превратило саму ткань интернета с гигантскую платформу для слежки, но всё же оно не владеет тайной магией. Оно ограничено рамками тех же экономических реалий, что и все мы, и наилучший для нас способ самозащиты — сделать слежку за нами настолько дорогой, насколько это возможно.

Доверяйте математике. Шифрование — ваш друг. Хорошо обращайтесь с ними и сделайте всё от вас зависящее, чтобы они не были скомпрометированы. Это поможет вам оставаться в безопасности даже перед лицом АНБ.


• © 2013 Брюс Шнайер
• Перевод © 2013 SATtva

Изображение
Эта статья изначально была опубликована в теме форума: Подтвержден факт слежки за всеми американцами со стороны АНБ автор темы INC. Посмотреть оригинальное сообщение
Метки: gnupg, otr, ssl, tor, truecrypt, алгоритмы, анализ трафика, анонимность, закладки, защита im, защита дисков, защита сети, инфобезопасность, криптоанализ, криптография, политика, приватность, софт, спецслужбы

https://xakepy.cc/content.php?r=5638-%CA%E0%EA-%F1%EE%F5%F0%E0%ED%E8%F2%FC-%E1%E5%E7%EE%EF%E0%F1%ED%EE%F1%F2%FC-%EF%F0%EE%F2%E8%E2-%F1%EB%E5%E6%EA%E8-%C0%CD%C1&s=353657f94675c4ee01560a19951d5627

Re: Безопасность и Анонимность в сети Интернет

#18 » tidofi

SvarogX7 , оставьте (лучше в личку) Ваш джаббер, скайп или другие контакты, пожалуйста!
Есть интересный для Вас разговор!

Re: Безопасность и Анонимность в сети Интернет

#19 » tidofi

SvarogX7 , Как проверить ДатаЦентр на отсутствие логов? - ЭТО ВАЖНО!
Жду ответа!

Re: Безопасность и Анонимность в сети Интернет

#20 » zheptkmcrbq

интересная прога. скачал, проверил, пашит! кто шарит добавит еще кое-что. вот подробно видео - http://www.youtube.com/watch?v=6ItGG2YaGDg&index=17&list=WL
вот от сюда скачать - http://www.vpngate.net/en/

Re: Безопасность и Анонимность в сети Интернет

#22 » zheptkmcrbq

Windows 10 поставляется с кейлоггером

Если вы решили скачать Windows 10 Developer Preview, то будьте осторожны. Компания Microsoft официально признала, что операционная система поставляется вместе с кейлоггером. Все нажатия клавиш записываются и отправляются в Microsoft. Право на слежку прописано в условиях участия в Insider Program. Скачивая Windows 10 Developer Preview, каждый пользователь автоматически соглашается на эти условия.

Windows 10 Developer Preview также осуществляет аудиозапись. Более подробно о методике сбора данных сказано в документе, который описывает обработку конфиденциальных данных пользователя в Windows 10 Developer Preview. В соответствии с ним, запись звука осуществляется только во время введения голосовых команд пользователем и в процессе работы голосовых функций ОС, таких как распознавание речи.
Что касается кейлоггера, то Microsoft объясняет необходимость его использования тем, что собранные данные необходимы для улучшения функций автодополнения слов и автокоррекции ошибок.

В официальных документах также упоминается, что Microsoft имеет право делиться собранной информацией с неназываемыми «партнёрами».


http://xakep.ru/windows-10-keylogger/

Re: Безопасность и Анонимность в сети Интернет

#23 » ARX-8Laevatein

Пользователи сервиса Tor оказались «под колпаком» АНБ

Вы когда-нибудь пользовались интернет-сервисами, скрывающими ваши данные или, быть может, искали информацию о них в поисковике Google? Если ваш ответ положительный, то вы являетесь потенциальным террористом – по крайней мере, по мнению Агентства национальной безопасности США. Одного лишь посещения сайта немецкого проекта Tor, скрывающего IP-адреса пользователей, достаточно для того, чтобы попасть в поле зрения АНБ. С подробностями из Берлина корреспондент RT Питер Оливер.

Проект Tor был разработан для того, чтобы дать людям возможность осуществлять поиск в интернете, не раскрывая своих данных и не позволяя третьей стороне узнать, на какие сайты они заходили. Как стало известно, два сервера в Германии оказались «под колпаком» у Агентства национальной безопасности США. И хотя АНБ не сможет узнать, какие страницы вы посещаете, ему станет известно, что вы пользуетесь сервисом Tor. По заявлению АНБ, пользователи этой программы заносятся в базу данных с пометкой «экстремист».

«Это затрагивает многих. Мы говорим по меньшей мере о тысячах. И касается это не только непосредственных пользователей сервисов анонимизации, но и просто людей, которые искали о них информацию в интернете. При этом спецслужбы интересовались вполне определёнными IP-адресами», - рассказывает Корнелия Кёрдс, член европейской Ассоциации хакеров Chaos Computer Club.

Готовясь к интервью, Питер Оливер зашёл на сайт проекта Tor и спросил, значит ли это, что его имя попадёт в базу данных АНБ.

«Совершенно верно, - ответила госпожа Кёрдс. - Туда попадают журналисты и учёные, которые пишут об этом или проводят соответствующие исследования, а также обычные люди, которые пытаются найти какую-либо информацию о сервисах анонимизации».

Найдя пользователя Tor в Сети, АНБ использует сеть секретных интернет-серверов, чтобы перенаправить его в сеть уже других серверов под кодовым именем FoxAcid, которая «маркирует» компьютер такого клиента для последующей потенциальной атаки. Если атака прошла успешно, информация с такого компьютера поступает на сервер сети FoxAcid и становится доступным для дальнейшей слежки АНБ.

Tor – удобная для пользователя и надёжная система защиты личных данных, и провести атаку на неё сложно. Атаки на пользователей АНБ совершало, используя уязвимые места в популярном браузере Firefox, а не в самой программе Tor. Но это также трудно сделать. К тому же, пользователи Tor часто отключают скрипты или Flash, повышая уровень защиты. Но даже в этом случае АНБ пользуется несовершенствами самой программы Firefox. Уязвимыми считаются браузеры Firefox 11.0 – 16.0.2, а также Firefox 10.0 ESR.

Оригинал статьи: http://russian.rt.com/article/39624#ixzz3HuG3wYLL
Оригинал статьи: http://russian.rt.com/article/39624#ixzz3HuFxtK2G

А теперь конкретная инфа:
Проект Tor на 60% финансируется правительством США – это следует из отчета за 2012 год, опубликованного на официальном сайте проекта, передает The Washington Post.
Общий объем финансирования за прошлый год составил около $2 млн, из них 40% были предоставлены Министерством обороны США, а остальные 20% – Государственным департаментом США и Национальным научным фондом при правительстве США.
Помимо указанных выше организаций, в качестве партнеров проекта Tor в документах заявлены Knight Foundation, The Broadcasting Board of Governors, SRI International и Шведское агентство международного развития.

Под наблюдением АНБ: как остаться защищенным (Рекомендации Брюса Шнайера)
От переводчика: Брюс Шнайер — американский криптограф и специалист по информационной безопасности. Среди прочих его статей, которые уже переведены на хабре почему-то отсутствует статья с конкретными рекомендациями о том, как сбежать из под колпака. В связи с этим представляю ее на ваш суд. Надеюсь, она будет кому-то полезна.

Сейчас, когда у нас есть достаточно деталей о том, как АНБ прослушивает интернет, включая сегодняшний слив о том, что АНБ целенаправленно ослабляет криптографические системы, мы можем начать думать, как защитить себя.

Последние две недели я работал с The Guardian над статьями о АНБ, и прочел сотни совершенно секретных документов предоставленных Эдвардом Сноуденом.

Теперь я чувствую, что могу дать некоторые советы, как защититься от такого противника.

Основной способ АНБ собирать информацию находится в сети. Это то, где их возможности имеют наибольший масштаб. Они инвестировали в огромные программы автоматического сбора и анализа трафика. Все, что требует от них атак на индивидуальные узлы значительно дороже и рискованнее для них, и они будут делать эти вещи осторожно и экономно.

Такие возможности дают секретные соглашения со всеми телекоммуникационными компаниями США и Англии, и множеством других «партнеров» по всему миру — АНБ имеет доступ к коммуникационным магистралям интернета. В случаях, когда у них нет такого дружественного доступа, они делают все, чтобы тайно мониторить коммуникации — ответвления от подводных кабелей, перехват спутниковых сигналов и т.д.

Это большие объемы данных, и АНБ располагает эквивалентными большими мощностями, чтобы быстро отсеивать лишнее и находить интересующий трафик. «Интерес» может быть определен многими способами: по источнику, по назначению, по контенту, по связанным лицам и.т.д. Все это отправляется в многочисленные системы АНБ для будущего анализа.

АНБ собирает намного больше метаданных о трафике: кто с кем общался, когда, как долго, и каким способом. Метаданные намного проще хранить и анализировать, чем контент. Эти данные могут быть очень персонализованными, и представлять собой ценные данные.

Руководство разведки в курсе сбора данных, и ресурсы, которые тратятся на это, поражают. Я читал отчет о этих программах, обсуждение возможностей, детали операций, планируемые улучшения и.т.д. Каждая задача — восстановление сигналов из оптоволокна, работа с терабайтными потоками, фильтрация интересующего трафика — имеет отдельную группу для решения. Их достижения глобальны.

АНБ атакует сетевые устройства напрямую: роутеры, свитчи, межсетевые экраны и т.д. Большинство этих устройств уже имеют встроенные возможности мониторинга; нужно только знать, как их включить. Это особо успешный путь для атак; роутеры редко обновляют, на них не стоит защитное ПО, и их часто игнорируют, как уязвимость.

Так же АНБ выделяет значительные ресурсы для атак на конечные компьютеры. Это делается группой TAO — Tailored Access Operations (доступ на заказ). У TAO есть набор эксплойтов, которые можно применить против вашего компьютера — что бы вы не использовали Windows, Mac OS, Linux, iOS или что-то другое — и уловки, с помощью которых, можно отправить их вам на компьютер. Ваш антивирус не обнаружит их, и вы не найдете, даже если будете знать, где искать. Это хакерские утилиты созданные хакерами с практически неограниченным бюджетом. Я понял, из документов Сноудена, что если АНБ захочет проникнуть на ваш компьютер, оно проникнет. Вопрос времени.

АНБ работает с любой зашифрованной информацией чаще взламывая криптоалгоритмы, чем используя секретные математические дыры. Сейчас очень много плохой криптографии. Если они обнаруживают соединение защищенное с помощью MS-CHAP, например, очень легко взламывают и восстанавливают ключ. Они взламывают слабые пароли пользователей, используя теже атаки по словарю, что и хакеры.

Сегодняшняя информация показала, что АНБ работает с производителями продуктов безопасности, чтобы удостовериться, что коммерческие продукты шифрования имеют секретную уязвимость, о которой знают только в АНБ. Мы знаем, что это происходит давно: CryptoAG и Lotus Notes самые известные примеры, так же есть доказательства бэкдора в Windows. Несколько человек рассказали мне свежие истории из своего опыта, я планирую скоро написать о них. В основном АНБ просит компании чуть-чуть изменить свои продукты сложнообнаружимым способом: сделать генератор случайных чисел менее случайным, как-то показывать ключ, добавить общую экспоненту в протокол обмена публичными ключами и пр. Если бэкдор находят, это объясняется ошибкой. И, как мы теперь знаем, АНБ очень успешно действует в этом направлении.

TAO взламывает компьютеры для кражи ключей длительного использования, Если вы используете VPN с длинным сложным общим ключем, чтобы защитить ваши данные, и АНБ заинтересуется этим, они попытаются украсть этот ключ. Такие операции проводятся только против высокоприоритетных целей.

Как же тогда защититься? Сноуден сказал это на онлайновой сессии Q&A вскоре после публикации первого документа: «Криптография работает. Правильно реализованные сильные криптосистемы — одна из вещей, на которые вы можете положиться.»

Я верю, что это так несмотря на сегодняшние открытия и дразнящие заявления о «инновационных криптоаналитических возможностях» сделаных Джеймсом Клаппером (James Clapper), директором национальной разведки в другом секретном документе. Эти возможности используют ослабленную криптографию.

Сноуден продолжил очень важной фразой: «К сожалению, безопасность на конечных узлах настолько слаба, что АНБ может ее обойти.»

Под конечными узлами подразумевается софт, который вы используете, компьютер, который вы используете, и локальную сеть, которую вы используете. Если АНБ может изменить криптоалгоритм или подсадить вам трояна, вся криптография мира бесполезна. Если хотите оставаться защищенным от АНБ, вы должны быть по максимуму уверенным, что криптография работает без помех.

Имея все это в уме, у меня есть пять частей совета:
1) Прячьтесь в сети. Используйет скрытые сервисы. Используйте Тор для анонимности. Да, пользователи Тора под прицелом АНБ, но для них это работает. Чем менее вы заметны, тем в большей безопасности.

2) Шифруйте свои коммуникации. Используйте TLS. Используйте IPsec. Еще раз, несмотря на то, что АНБ держит под прицелом зашифрованные соединения, и у него есть эксплойты против этих протоколов, вы защищены больше, чем без шифрования.

3) Предположим, что ваш компьютер можно взломать, тогда это потребует от АНБ работы и риска — возможно они не захотят этим заниматься. Если у вас есть что-то по-настоящему важное, используйте «воздушный барьер». Когда я только начал работать с документами Сноудена, я купил новый компьютер, который никогда не подключался к интернету. Если я хочу передать файл, я шифрую его на этом защищенном компьютере, и переношу его на свой сетевой компьютер с помощью флешки. Что бы расшифровать что-то я делаю все то же в обратном порядке. Наверное, это не пуленепробиваемо, но очень неплохо.

4) Относитесь с подозрением к коммерческим продуктам для шифрования, особенно от крупных производителей. Я предполагаю, что большинство криптопродуктов от крупных вендоров из США имеют бэкдоры для АНБ, и многие иностранные, наверное, тоже. Разумно предположить, что иностранные криптопрограммы имеют также бэкдоры для иностранных спецслужб. Системы работающие с оригинальными ключами уязвимы для АНБ.

5) Старайтесь использовать широко распространенную криптографию, которая совместима с другими реализациями. К примеру, для АНБ сложнее установить бэкдор в TLS, чем в BitLocker, потому что реализация TLS от любого производителя должна быть совместима с другими реализациями TLS от других производителей, в то время как BitLocker должен быть совместим только сам с собой, давая АНБ больше простора для изменений. И, поскольку Bitlocker проприетарный, намного меньше шансов, что об этих изменениях станет кому-то известно. Используйте симметричные алгоритмы поверх алгоритмов с публичными ключами.

С тех пор как я начал работать с документами Сноудена, я начал использовать GPG, Silent Circle, Tails, OTR, TrueCrypt, BleachBit. Я понимаю, что большинство этих вещей сложны для типичного интернет пользователя. Даже я не использую все эти вещи для всех вещей, над которыми работаю. И я в основном использую Windows, к сожалению. Llinux был бы безопаснее.

АНБ превратило интернет в огромную контролируемую платформу, но они не волшебники. Они ограничены теми же экономическими реалиями, что и мы, и наша лучшая защита, сделать их контроль настолько дорогим, насколько это возможно.

Верьте в математику. Шифрование — ваш друг. Используйте его, делайте все, что бы удостовериться, что ничего не скомпрометировано. Так вы можете быть в безопасности даже перед лицом АНБ.

АНБ следит за любителями Linux и Tor

Агентство национальной безопасности (АНБ) США назвало сайт журнала Linux Journal «форумом экстремистов», в связи с чем за его участниками и читателями ведётся пристальное наблюдение. Об этом издание узнало из публикаций немецких СМИ.

Известно, что для слежения за деятельностью пользователей Интернета (чтения переписки по почте, просмотр историй посещений веб-страниц в браузере и т.п.) АНБ использует программу XKeyScore. Для выявления потенциальных угроз безопасности ведётся поиск по ключевым словам. Из обнародованного исходного кода XKeyScore стало известно о том, что в фильтре на перехватываемый АНБ трафик оказалось правило, где соседствовали ключевые слова Tails (ОС для анонимного интернет-сёрфинга), Tor (анонимная сеть) и почему-то linuxjournal.com/content/linux*.
Если кто-то из пользователей просто просматривает Linux Journal или упоминает в обсуждениях Tor или Tails, он автоматически может попасть под слежку властей.

По всей видимости, АНБ решило контролировать пользователей Tails и Tor на сторонних сайтах из-за того, что окончательно скомпрометировать сеть Tor, которую используют правозащитники и диссиденты по всему миру, не получается.

http://www.3dnews.ru/823377

АНБ следит за теми, кто интересуется Linux и информационной безопасностью

Благодаря документам Сноудена в прошлом году стало известно о существовании программы XKeyscore, в рамках которой осуществляется мониторинг интернет-трафика по ключевым словам, поисковым запросам и т.д.

Вчера немецкий журналист Якоб Аппельбаум — один из тех, кому Эдвард Сноуден передал часть секретных документов АНБ — опубликовал файл xkeyscorerules100.txt, действующий в системе XKeyscore. Это несколько правил, по которым осуществляется мониторинг активности пользователей в интернете.

Программное обеспечение XKeyscore Deep Packet Inspection работает на 150 специальных серверах по всему миру, обычно установленных возле крупных телекоммуникационных узлов. Модульная архитектура XKeyscore предусматривает загрузку отдельных небольших «правил» (rules), написанных на собственных языках программирования Genesis и XKScript, а также на C++ и Python. Согласно этим правилам осуществляется извлечение полезной информации из записанного интернет-трафика.

Как можно увидеть из опубликованных правил, АНБ поставило под наблюдение два узла сети Tor в Берлине и Нюрнберге. Агентство составляло список IP-адресов, которые обращаются к этим серверам.

Кроме того, АНБ отслеживает тех пользователей, которые ищут в Сети информацию о защищённой операционной системе Linux TAILS.

fingerprint('ct_mo/TAILS')=
fingerprint('documents/comsec/tails_doc') or web_search($TAILS_terms) or
url($TAILS_websites) or html_title($TAILS_websites)
Пояснение по синтаксису файла xkeyscorerules100.txt

Забавно, но в других документах упоминаются правила, по которым отслеживаются «потенциальные экстремисты», читающие сайты вроде Linux Journal. Их считают «экстремистскими форумами».

// START_DEFINITION

/*These variables define terms and websites relating to the TAILs (The Amnesic Incognito Live System) software program, a comsec mechanism advocated by extremists on extremist forums. */

$TAILS_terms=word('tails' or 'Amnesiac Incognito Live System') and word('linux' or ' USB ' or ' CD ' or 'secure desktop' or ' IRC ' or 'truecrypt' or ' tor ');

$TAILS_websites=('tails.boum.org/') or ('linuxjournal.com/content/linux*');

// END_DEFINITION

Есть правила по регистрации пользователей, которые интересуются различными сервисами информационной безопасности в интернете, включая HotSpotShield, FreeNet, Centurian, FreeProxies.org, MegaProxy, privacy.li и анонимный почтовый сервис MixMinion. В последнем случае фиксируется весь трафик с IP-адреса 128.31.0.34. Он принадлежит серверу MixMinion, который располагается в кампусе Массачусетского технологического института. Между прочим, кроме почтовой службы, на этом сервере располагается много других веб-сайтов, в том числе open source игры и другие свободные проекты.

http://habrahabr.ru/post/228665/

АНБ записало в экстремисты посетителей популярного сайта о Linux

АНБ США выбирало объекты слежки на основе поисковых запросов: если пользователь вводил Tor или Tails, за ним устанавливалось наблюдение. Кроме того, агентство причисляло таких людей к возможным экстремистам, как и каждого посетителя популярного ресурса о Linux linuxjournal.com.
Подробнее: http://www.cnews.ru/news/top/index.shtml?2014/07/07/578480
Агентство национальной безопасности (АНБ) США при анализе сетевого трафика использовало специальные маркеры, чтобы выбирать цели наблюдения среди обычных граждан. К таким маркерам относились linuxjournal.com, Tor и Tails.
Иными словами, если пользователь ПК посещал указанный сайт или вводил указанные запросы в поисковую систему, АНБ устанавливало за ним наблюдение. Таковы правила, описанные в документах программы АНБ под названием Xkeyscore, обнародованных германским изданием Tagesschau.
Linuxjournal.com — популярный новостной сайт, посвященный открытому программному обеспечению. Tor и Tails — ПО, позволяющее сохранять анонимность в Сети. Tor создает цепочку из анонимных сетевых узлов, — компьютеров пользователей, — при этом адреса предшествующего и последующего узлов остаются неизвестными, что затрудняет определение компьютера, с которым сайт осуществляет обмен данными.
В свою очередь, Tails — операционная система, включающая все необходимые утилиты для сохранения анонимности и шифрования данных. Tails пользуется Эдвард Сноуден (Edward Snowden), главный фигурант скандала, связанного с раскрытием информации о деятельности американской разведки. Для рядовых пользователей первая версия ОС стала доступна около двух месяцев назад.

АНБ следило за посетителями сайта о Linux и пользователями, искавшими Tor и Tails
Согласно правилам АНБ, данные, собранные о целях наблюдения (включая людей, искавших Tor или Tails), хранятся в базе данных неограниченное время, в отличие от информации о людях, не вызывающих подозрения. Информация о последних стирается с серверов агентства спустя 48 часов или 30 дней, в зависимости от классификации.
При этом слежку в АНБ устанавливали за всеми без разбора пользователями, вводившими указанные запросы или являлись посетителями ресурса linuxjournal.com, будь это торговец оружием, журналист, который пишет статью об АНБ, или обычный пользователь, проявивший интерес к средствам защиты приватности на фоне последних новостей.
Помимо слов Tor и Tails в число маркеров Xkeyscore вошли: "Amnesiac Incognito Live System", "secure desktop" («защищенный компьютер») и truecrypt (компьютерная программа для шифрования данных).
Вновь раскрытая информация примечательна тем фактом, что ранее официальные представители АНБ неоднократно заявляли, что не ведут наблюдения за рядовыми интернет-пользователями. Однако, на днях издание The Washington Post опубликовало статью, из которой следует, что 90% объектов наблюдения агентства представляют собой обычных людей, которые не подходят даже под классификацию программы Xkeyscore.
Подробнее: http://www.cnews.ru/news/top/index.shtml?2014/07/07/578480

Методы анонимности в сети

#24 » ARX-8Laevatein

http://habrahabr.ru/post/190664/

Привет, хабраюзеры!

Сегодня мы продолжим разговор про анонимность в интернете.
Вторая часть получилась чуть более сложной для новичков. Она будет состоять из двух разделов:
В первом разделе мы закончим разговор про централизованные решения для «анонимности»: VPN, SSH, SOCKSx.
Во втором — рассмотрим конкретные утечки деанонимизирующих данных.

Все части здесь:
Часть 1: Методы анонимности в сети. Просто о сложном.
Часть 2: Методы анонимности в сети. Утечки данных.
Часть 3: Методы анонимности в сети. Firefox.
Часть 4: Методы анонимности в сети. Tor&VPN. Whonix.

Централизованные средства «анонимности»

Сразу отмечу главное: никакое централизованное решение высокий уровень анонимности обеспечить не может, так как необходимо доверять центральному узлу.
Мы не будем рассуждать об организационных, политических и бюрократических сложностях на пути раскрытия анонимности.
Возможно, VPN-сервер в Панаме действительно более безопасен, чем такой же сервер в Испании. А возможно — нет.
Также как и не будем говорить про цепочки узлов, так как их надежность с трудом поддаётся оценке. С одной стороны, в виду организационных сложностей, риск раскрытия ниже, а с другой — мы должны быть достаточно уверены в каждом узле.
Перейдём к конкретике.

Прокси-серверы: http и SOCKSx

Рассмотрим подробнее http-заголовки в http-прокси.
HTTP-заголовок – это строка в http-сообщении с некоторыми параметрами вида: «Имя: Значение». Заголовков существуют достаточно много, ими при взаимодействии обмениваются между собой клиенты и серверы.
Например, следующее поле: «Date: Sat, 12 Dec 2012 15:41:52 GMT» возвращает от сервера клиенту текущее время и дату.
Один из таких заголовков: X-Forwarded-For, по сути, является стандартом для получения сервером оригинального адреса клиента при доступе к серверу через HTTP-прокси. И вот в этом заголовке, если его не фильтровать, передаётся вся цепочка прокси-серверов от начала до конца, например:
X-Forwarded-For: client1, proxy1, proxy2 …
X-Forwarded-For: 169.78.138.66, 169.78.64.103...

Также к заголовкам, разглашающим деанонимизирующую информацию, относятся: HTTP_VIA, HTTP_FORWARDED и др.

HTTP-прокси-серверы, которые скрывают ip-адрес клиента, называют анонимными. Такие серверы подразделяются на виды, деление это весьма условно, но, тем не менее, существуют:
Простые анонимные прокси (anonymous). Эти серверы не скрывают факта использования http-прокси, однако они подменяют ip-адрес клиента на свой.
Элитные анонимные (high anonymous/elite). Такие серверы ещё скрывают и сам факт использования http-прокси.

SOCKS-прокси, как вы помните, никаких заголовков не передают.

Рассмотрим разницу между SOCKS 4, 4a и 5. Существуют разные версии SOCKS:
SOCKS4. Такие серверы требуют от клиента, например, веб-браузера, только ip-адрес ресурса, к которому он обращается (адресата). Следовательно, клиенту надо как-то этот ip-адрес узнать, а узнать его клиент может только прямым DNS-запросом в обход прокси. Это может привести к деанонимизации, так как интернет-провайдер может видеть DNS-запросы в открытом виде, данная уязвимость называется DNS-leaks, она описана далее, во второй части статьи.
SOCKS4a. Является расширением SOCKS4. Главное отличие состоит в том, что SOCKS4a-сервер принимает от клиента только DNS-имя адресата, а не его ip-адрес. Это бывает необходимо, когда клиент не может самостоятельно определить ip-адрес адресата по DNS-имени.
SOCKS5. Также является расширением SOCKS4. Сервер SOCKS5 поддерживает UDP, IPv6, авторизацию и пр. И хотя SOCKS5-прокси могут принимать от клиента как ip-адрес, так и DNS-имя целевого ресурса, некоторые приложения, поддерживающие SOCKS5, могут сами получать ip-адрес адресата до того, как обратиться к SOCKS5-прокси, что также может привести к утечке DNS-запросов.

SSH. Сравнение SSH и VPN

SSH туннель — это туннель, создаваемый посредством SSH-соединения и используемый для шифрования передаваемых данных. Как гласит одноимённая статья в Википедии: «SSH (англ. Secure SHell — «безопасная оболочка») — сетевой протокол прикладного уровня, позволяющий производить удалённое управление операционной системой и туннелирование TCP-соединений (например, для передачи файлов)».
При использовании SSH-туннеля открытый траффик какого-либо протокола шифруется на одном конце SSH-соединения, клиенте, и расшифровывается на другом, SSH-сервере.
Схема работы SSH-туннеля показана на рисунке:

Протокол SSH поддерживает несколько вариантов работы:
В первом варианте туннелируемое приложение должно иметь настройки HTTP/SOCKS-прокси для направления траффика через локальный прокси-сервер в SSH-туннель. Если таких настроек нет, то можно использовать программы-соксификаторы, которые отправляют траффик через прокси-сервер.
Во втором случае можно организовать практически полноценное VPN-соединение и обойтись без настройки SOCKS. Начиная с версии 4.3, открытая реализация SSH, OpenSSH, может использовать туннельные сетевые интерфейсы 2-го и 3-го уровней модели OSI, то есть организовывать аналоги VPN-соединений.

Сравним VPN и SSH с точки зрения анонимности.

Цели
Исторически VPN и SSH предназначались для разных целей, что и объясняет их плюсы и минусы.
VPN призван обеспечить защищённый удалённый доступ к ресурсам корпоративной сети. Как только компьютер подключается к VPN-серверу, он становится частью «локальной» сети, а, следовательно, может получать все её сервисы: общие ресурсы, локальный сервис VoIP, также становятся возможными NetBios-, UDP-, и широковещательные запросы, единые VPN-политики и т.д. Через VPN в большинстве случаев отправляется траффик всей операционной системы и приложений.
SSH изначально предназначался для защищенного удаленного управления устройствами. SSH-соединение — это соединение с «конкретным устройством», а не с «сетью». Хотя мастера SSH могут делать с помощью него много крутых вещей.

Безопасность
Протоколы VPN и SSH достаточно безопасны за исключением разве что PPTP. Большинство возможных атак сводится к Man-in-the-middle и подмене сертификатов или ключей, однако это проблема аутентификации и внимательности пользователя.

Удобство
Удобство — понятие условное и субъективное, оно зависит от ваших целей и опыта.

К VPN-серверу легко подключиться, но для новичков может быть непросто его настроить.
Тогда как SSH-сервер более прост в настройке, но, например, вручную настраивать SSH-туннель для каждого приложения кому-то может показаться не совсем удобным.

Скорость
Скорость каждого средства зависит от конкретной реализации и используемых протоколов. Если сравнивать SSH и OpenVPN, поделюсь уже проведённым исследованием:
network — 96.5 Mbps.
network/SSH — 94.2 Mbps.
network/VPN — 32.4 Mbps.

Подводя итог, стоит отметить, что VPN-серверы более популярны, чем SSH. В интернете существует много коммерческих VPN-провайдеров. Однако и SSH-туннели тоже продаются в избытке на специализированных форумах.
Что разворачивать на своём сервере в Антарктиде — дело ваше.

Полезный совет

Иногда бывает ситуация, когда VPN-соединение по каким-либо причинам может разрываться. Если в случае с прокси-сервером, сетевое взаимодействие прекращается, то в случае с VPN траффик продолжит идти напрямую. Наиболее надёжным вариантом для недопущения этого является использование таблицы маршрутизации, где в качестве основного шлюза по умолчанию указан только шлюз VPN-сервера.
Делается это просто:
1. Удаляем любые маршруты по умолчанию:

2. Разрешаем доступ в интернет только к адресу VPN-сервера:

3. Добавляем маршрут по умолчанию со шлюзом – VPN-сервером:

Где: 192.168.0.1 — шлюз интернета, 55.55.55.55 — VPN-шлюз.
Еще одним способом является установка в свойствах открытого интернет-соединения несуществующих DNS-серверов, например, 127.0.0.1. В таком случае веб-сёрфинг и другие подобные задачи становятся невозможными без подключения к VPN-серверу.
Также существуют специальные программы, например, VPN-watcher, которые для заданных приложений проверяет VPN-соединение несколько раз в секунду и приостанавливает их работу, если VPN-соединение обрывается.
Спасибо за еще один способ Pongo: "Еще один способ обезопасить себя от разрыва vpn — это настройка файрвола. Подойдет в том числе и стандартный windows firewall. Есть инструкция с картинками. Причем блокирующие правила можно не создавать, а ограничиться 10-м пунктом. Для отдельных программ (например для openvpn) можно отдельно создать разрешающие правила, чтобы эти программы работали даже если впн не подключен."
Спасибо за еще один способ amarao: "Я думаю, если строить защищённую конструкцию, то следует просто выделять две сессии — защищённую и не защищённую. Лидера сессии положить в cgroups, откуда не-vpn интерфейс просто не доступен для использования — в этом случае информация будет отправляться только через этот интерфейс."

Деанонимизирующие данные и возможные уязвимости

Посмотрим, какую идентификационную информацию о себе мы можем передать в интернет. Я не буду рассматривать уязвимости (в том числе и 0day) в программах, эксплуатация которых может привести вообще к полному контролю за компьютером.


Общее

IP-адрес. Самый «популярный» идентификатор в сети. Его ценность может быть разной в различных ситуациях, но как правило именно раскрытием ip-адреса принято пугать сетевых «анонимусов».
Решение: со скрытием ip-адреса справляются средства, описанные в первой статье: "Методы анонимности в сети. Просто о сложном"

DNS-leaks возникает тогда, когда приложение может отправлять свои DNS-запросы, используя DNS-серверы интернет-провайдера. Так часто бывает, когда люди через локальный прокси-сервер (привет, SOCKS 4, 5!) пытаются отправить в сеть Tor траффик различных приложений, которые резолвят DNS-имена в обход Tor.
Проверить, подвержены ли вы этой утечке можно здесь: www.dnsleaktest.com/
Решение: при работе с VPN-соединением наиболее удобным вариантом является принудительное использование статических DNS-серверов VPN-провайдера либо, если VPN-сервер у вас личный, использование серверов OpenDNS (208.67.222.222, 208.67.222.220) или DNS Google (8.8.8.8, 8.8.4.4).
Чтобы не допустить подобных утечек в Tor, рекомендуется использовать Tor Browser Bundle либо, если уж хочется отправить в Tor траффик другого приложения, то наиболее безопасным и универсальным вариантов является изолирующий прокси, который будет рассмотрен в одной из следующих статей.
В сети I2P DNS-запросов нет. При работе с outproxy DNS-запросы выполняются на самом outproxy.
Спасибо за совет Rulin: "… при использовании Socks прокси в Firefox, DNS-leaks будет по умолчанию происходить, чтоб от этого избавиться, надо: В адресной строке набираем about:config, Жмем «I'll be careful, I promise!»,
Находим опцию network.proxy.socks, Двойным кликом меняем значение на true,
Все, теперь при использовании socks прокси, dns запросы будут тоже ходить через socks".
Настройка «network.proxy.socks_remote_dns» определяет, где будут выполняться DNS-запросы при использовании SOCKS5. Значение «True» устанавливает, что они будут выполняться через SOCKS-прокси, а не на клиенте.

Профилирование возникает, когда большая часть траффика долго выходит в интернет через один узел, например, Тоr. Тогда появляется возможность отнести увиденную активность к одному псевдониму. Выходной узел может и не знать ваш ip-адрес, но будет знать, что вы делаете.
Решение: не использовать постоянные цепочки Tor, регулярно менять выходные узлы (VPN-серверы, прокси-серверы), либо, забегая вперёд, использовать дистрибутив Whonix.

MitM-атаки направлены на прослушивание и модификацию траффика на выходном узле, например Tor или любом прокси-сервере. Интересным вариантом является модификация выходным узлом цифровых подписей, GPG- или SSL-отпечатков, хеш-сумм скачиваемых файлов.
Решение: быть внимательным при появлении предупреждений о валидности сертификатов и ключей.

Деанонимизирующая активность в анонимном сеансе. Например, когда клиент из анонимного сеанса заходит на свою страницу в соцети, то его интернет-провайдер об этом не узнает. Но соцсеть, несмотря на то, что не видит реальный ip-адрес клиента, точно знает, кто зашёл.
Решение: не допускать никакой левой активности в анонимном сеансе.

Одновременное подключение по анонимному и открытому каналу. В таком случае, например, при обрыве интернет-соединения, оборвутся оба соединения клиента с одним ресурсом. По данному факту серверу будет нетрудно вычислить и сопоставить два одновременно завершенных соединения и вычислить реальный адрес.
Решение: не допускать одновременного подключения к ресурсу по анонимному и открытому каналу.

Определение авторства текста. Подробнее здесь. Приложение может сравнить текст написанный анонимно и другой открытый текст, точно принадлежащий автору, и определить с высокой степень вероятности совпадение авторства.
Решение: шутки-шутками, но эта тема пока не достаточно изучена. Можно посоветовать прятать текст, который можно однозначно связать с вами. Тогда не с чем будет сравнивать и анонимный текст.

MAC-адрес сетевого интерфейса становится известен wi-fi точке доступа при подключении к ней клиента.
Решение: если переживаете за то, что точка доступа запомнит MAC-адрес вашего интерфейса, просто поменяйте его до подключения.

На этом ресурсе, посвящённом нашей «цифровой тени»: myshadow.org/trace-my-shadow, помимо всего прочего, мы можем увидеть, какие данные передаём о себе в сеть:


Что могут рассказать Браузеры?

Cookies — это текстовые файлы с какими-либо значениями, хранимые приложением (часто — браузером) для разных задач, например, аутентификации. Часто бывает, что клиент сначала посетил ресурс из открытого сеанса, браузер сохранил cookies, а потом клиент соединился из анонимного сеанса, тогда сервер может сопоставить cookies и вычислить клиента.
Более того, существуют так называемые 3rd-party cookies, которые сохраняются у нас, например, после просмотра рекламного баннера с другого сайта (3rd-party). И сайт-владелец этого баннера способен отслеживать нас на всех ресурсах, где размещёны его баннеры.
Тем, кто хочет изучить тему cookies подробнее, советую почитать статьи:
Cookie без куков.
Постоянные неблокируемые cookie с использованием HTTP-заголовков.
Evercookie — самые устойчивые куки.

Flash, Java, Adobe. Эти плагины являются по сути отдельными приложениями, которые запускаются от имени пользователя. Они могут обходить настройки прокси, хранить свои отдельные долгоживущие cookies (Flash — Local Shared Objects) и пр. О регулярно публикуемых в них уязвимостях говорить излишне.

Fingerprint (отпечаток) браузера. Браузер предоставляет серверу десятки категорий данных, в том числе и так называемый user agent. Всё это может сформировать достаточно уникальный «цифровой отпечаток браузера», по которому его можно найти среди многих других уже в анонимном сеансе.
Какие именно данные отправляет ваш браузер серверу, можно посмотреть, например, здесь, здесь (он же panopticlick.eff.org) и здесь.

Скрипты Javascript, исполняемые на стороне клиента, могут собрать для сервера еще больше информации, в том числе и явно его идентифицирующей. Более того, если посещаемый нами сайт подвержен XSS, то включенные на нём скрипты Javascript помогут злоумышленнику провести успешную атаку со всеми вытекающими последствиями.

Web Bugs — это невидимые детали веб-страниц, используемые для мониторинга посещений сайта, способны дополнительно отсылать серверу разные данные о клиенте. Web Bugs от Гугла широко распространены по всему интернету.

HTTP-referer — это http-заголовок, с помощью которого веб-сайт может определить, откуда к нему идёт траффик. То есть, если вы кликнули по ссылке, которая передает http referer, то сайт, на который данная ссылка ведёт, сможет узнать, с какого именно сайта вы на него перешли.

Решение: про безопасную настройку каждого из браузеров, включая блокировку каждой из вышеописанных категорий идентифицирующих данных, очень подробно и ясно написано на ресурсе: fixtracking.com/, от замечательного поисковика DuckDuckGo:


Приложения

Важно понимать, что изначально многие приложения задумывались и проектировались не столько для обеспечения анонимности, сколько для нормальной и эффективной работы в «трудных» сетевых условиях: обхода блокирующих межсетевых экранов, прокси-серверов.
В качестве примера я приведу лишь малую часть приложений, которые могут самостоятельно передавать в сеть идентифицирующие нас данные.
Некоторые клиенты BitTorrent игнорируют настройки прокси, отправляя траффик по открытым каналам.
Windows Update отсылает серверу десяток категорий данных, включая уникальный 128-битный идентификатор (GUID). Windows Update также уязвим к MitM, а следовательно, выходной узел, например, Tor, может быть источником атаки.
Лицензионные ключи платных или серийные номера бесплатных приложений также могут передаваться в интернет, например, при активации или обновлении, тем самым идентифицируя пользователя.
Windows Media Player может самостоятельно запрашивать информацию о музыке или обменивается служебными данными.
Данные о часовом поясе могут передаваться при использовании IRC-чата через протокол CTCP, Client-to-client protocol.
Дамп оперативной памяти ОС Windows, отправляемый в случае ошибки, также содержит идентифицирующие данные.
Метаданные файлов могут включать важные данные: дата создания, авторство и пр.

Решение: не использовать в анонимном сеансе любое недоверенное и непроверенное приложение.

Заключение

Спасибо за внимание! Буду рад конструктивным комментариям и уточнениям.
UPDATE: В следующей статье я расскажу про схему "при которой и пользоваться интернетом не напряжно и никаких следов такого рода не остаётся". А именно: разберу настройки веб-браузера, касающиеся анонимности, на примере Firefox.

Методы анонимности в сети
Всем привет!

Немногие озадачиваются подробной настройкой браузера, хотя браузер – это самая популярная программа для работы в интернете. На примере Firefox я покажу, как можно сделать свой браузер максимально безопасным и чуть более «анонимным» по сравнению с его настройкой по умолчанию, при этом сохранив даже некоторую функциональность! :) Opera или Chrome, имеют схожие настройки, но, на мой взгляд, самый гибкий с точки зрения безопасности – всё же Firefox.
Цель статьи – не обеспечить высокий уровень анонимности, но эффективно отсеять множество идентифицирующих, лишних и даже потенциально опасных данных, которые, так или иначе, передаются или принимаются браузером.
Все части здесь:
Часть 1: Методы анонимности в сети. Просто о сложном.
Часть 2: Методы анонимности в сети. Утечки данных.
Часть 3: Методы анонимности в сети. Firefox.
Часть 4: Методы анонимности в сети. Tor&VPN. Whonix.

Cookies

Cookies — это текстовые файлы с какими-либо значениями, хранимые приложением (часто — браузером) для разных задач, например, аутентификации.
Если совсем отключить приём cookies, то на некоторых сайтах могут возникнуть проблемы с авторизацией, но Firefox позволяет принимать cookies и очищать их после своего закрытия. Пункт «Принимать куки со сторонних сайтов» тоже желательно отключить, однако, например, залогинившись на Хабре с отключенным 3rd party куки, мы не получим доступа на habrastorage.org, поэтому я предпочитаю всё же принимать куки с посещенных сайтов.

Более того, Firefox позволяет вести белый и чёрный список сайтов с куки.

Если мы хотим приватности, то при закрытии Firefox, нужно всё очищать. Да, не совсем удобно, но и следов не остаётся.

Обратите внимание на галочку «Flash Cookies», это не дефолтная галочка Firefox, о ней мы поговорим чуть позже, когда затронем LSO или Flash cookies.
Здесь же, в настройках, особое внимание стоит уделить очистке кеша браузера. В статье: "Cookie без куков", обосновывается необходимость очистки кеша.
На странице настроек Firefox: about:config, есть параметр: browser.cache.disk.enable, отвечающий за использование дискового кэша. Значение «false», означает, что кеш использоваться вообще не будет. По остальным настройкам browser.cache.disk не заморачивайтесь, после отключения кеша они уже не важны.
А удобная и бесплатная программа, CCleaner, поможет вам вычистить все уже накопленные следы интернет-активности, хранящиеся даже в самых дальних уголках жесткого диска.

Java, Flash, Adobe Reader...

Все эти плагины являются отдельными приложениями, которые запускаются от имени пользователя. Они могут обходить настройки прокси, хранить свои отдельные долгоживущие cookies (Flash — Local Shared Objects) и пр.
Все плагины в идеале должны быть отключены или удалены. Без Java и Adobe Reader в браузере вполне можно прожить, но бывают ситуации, когда Flash всё же приходится включать, иначе сайт попросту не заработает. В таком случае нужно обеспечить регулярное обновление Flash и запрет хранения Local Shared Objects (LSO) или Flash cookies.
Также рекомендуется включать Flash только по запросу. Так вы разрешите запускать именно тот элемент Flash, который действительно сами хотите. Сделать это можно в настройках плагинов (дополнений).

Для запрета хранения LSO специально разработано дополнение к Firefox, Better privacy. Я предпочитаю, чтобы галочка об очистке LSO была добавлена в меню Firefox «Стереть историю», как на предыдущем рисунке.


Fingerprint (отпечаток) браузера

Браузер предоставляет серверу десятки категорий данных, в том числе и так называемый user agent. Всё это может сформировать достаточно уникальный «цифровой отпечаток браузера», по которому его можно найти среди многих других уже в анонимном сеансе.
Существует немало дополнений по подмене юзерагента браузера, я привык пользоваться User Agent Overrider. Дополнение стабильно, удобно, постоянно обновляется, есть в официальных репозиториях Firefox.


Скрипты Javascript

Скрипты Javascript, исполняемые на стороне клиента, могут собирать для сервера множество категорий идентифицирующий данных. Более того, если посещаемый сайт подвержен XSS, то включенные на нём скрипты Javascript помогут злоумышленнику провести успешную атаку со всеми вытекающими последствиями.
Для того, чтобы запретить данные скрипты лучше всего подходит дополнение NoScript.

Помимо Javascript дополнение может блокировать еще множество различных элементов: Java, Flash и пр. Пользователь может временно разрешить выполнение всего активного содержимого на странице или сделать это на постоянной основе.


В этом же разделе я опишу еще один аддон, который идёт бок-о-бок с NoScript: RequestPolicy.
Аддон RequestPolicy нужен для контроля межсайтовых запросов и защиты от CSRF. Межсайтовые запросы осуществляются, когда вы зашли на один сайт, он запросил уже у другого сайта нужный ресурс, например, картинку, и показал её вам. Подобные механизмы наиболее часто используются в рекламных целях. Отмечу, что таким образом вредоносные сайты могут делать совсем плохие вещи, например, при определённых условиях выполнять несанкционированные действия на третьем сайте с вашими сохранившимися куками. Представьте, чем это может грозить.
Автор RequestPolicy рекомендует использовать его в связке с NoScript, так как каждое дополнение заточено под свои цели, а вместе они позволяют добиться гибкой и всесторонней защиты. На картинке RequestPolicy блокирует картинку с habrastorage.org.

Стоит отметить, что некоторым сайтам совсем не нравится блокировка Javascript и межсайтовых запросов. Должно пройти какое-то время в режиме «обучения», чтобы сформировался доверенный список регулярно посещаемых ресурсов. Что поделать, безопасность и удобство всегда стояли на разных чашах весов.

Web Bugs

Web Bugs — это невидимые детали веб-страниц, используемые для мониторинга посещений сайта, они способны дополнительно отсылать серверу разные данные о клиенте.
Для блокирования web bugs существуют два основных дополнения: Ghostery и DoNotTrackMe.
Принцип у них схож, когда я их сравнивал, то остановился по своим субъективным ощущениями на Ghostery, его и опишу. Важно отметить, что при дефолтной настройке Ghostery не блокирует все баги и треккеры, это надо сделать вручную, в его настройках по локальному адресу: resource://firefox-at-ghostery-dot-com/ghostery/data/options.html.

При заходе на сайт, где есть подобные элементы, Ghostery их заблокирует и выдаст следующее оповещение.

Со временем вы заметите, что Ghostery и RequestPolicy пересекаются в блокировании некоторых элементов, например, Google Analytics, Yandex.Metrics и пр.

HTTP-referer

HTTP-referer — это http-заголовок, с помощью которого веб-сайт может определить, откуда к нему идёт траффик. Если вы кликнули по ссылке, которая передает http-referer, то сайт, на который данная ссылка ведёт, сможет узнать, с какого именно сайта вы на него перешли.
Firefox имеет интересную настройку в about:config: network.http.sendRefererHeader. Данный пункт определяет, в каких случаях будет отсылаться HTTP-referer. Есть три варианта:
0 – никогда не отсылать HTTP-referer
1 – отсылать только по кликнутым ссылкам
2 – отсылать для ссылок и картинок (по умолчанию)

Проведем эксперимент. Есть сайт: www.whatismyreferer.com, цель которого – показывать наш HTTP-referer.
Используем установленное по умолчанию значение network.http.sendRefererHeader = 2.
Кликаем по ссылке: www.whatismyreferer.com, видим наш реферер, выделенный красным цветом (в вашем случае он будет немного отличаться):

Сделаем то же самое: www.whatismyreferer.com, но с network.http.sendRefererHeader = 0. Опа!

Ставьте network.http.sendRefererHeader = 0, и реферер передаваться не будет.
В настройках есть еще один схожий параметр, network.http.sendSecureXSiteReferrer, он отвечает за передачу реферера между двумя https-сайтами. Однако не заморачивайтесь, он не работает после отключения предыдущей настройки.

Кстати все слышали про поисковик DuckDuckGo? В том, что он рефереры не отправляет, я был уверен. Но кликнув левой кнопкой мыши по первой ссылке (после рекламы) в его поисковой выдаче по запросу: duckduckgo.com/?q=www.whatismyreferer.com с установленным network.http.sendRefererHeader = 2, я увидел следующее:

Если кликнуть средней кнопкой мыши (открыть новую вкладку), то всё ок, реферер действительно не показывается.
Будьте внимательны: рефереры используются в работе многих интернет-ресурсов, их отключение может привести к самым неожиданным последствиям, меня, например, после отключения реферера не пускало логиниться в TM ID.

Прочее

Совершенно лишним будет отправлять какую-либо служебную информацию в Mozilla.

Для пущей анонимности я бы советовал вообще не хранить пароли, хотя Firefox имеет возможность использования мастер-пароля, с помощью которого шифруются все остальные пароли, так что вытащить их в открытом виде нельзя.


HTTPS Everywhere

Данный аддон нужен для того, чтобы принудительно использовать только https-соединение для сайтов, которые это поддерживают.


Adblock Plus

Не столько безопасно, сколько просто полезно. Adblock Plus нужен для блокировки всей возможной рекламы при этом он имеет регулярно обновляемый список фильтров. Я отмечу, что в настройках есть галочка: «Разрешить некоторую ненавязчивую рекламу», которую при желании можно убрать.

Последний совет для тех, кто активно пользуется SOCKS при веб-серфинге. Настройка network.proxy.socks_remote_dns определяет, где будут выполняться DNS-запросы при использовании SOCKS5. Значение «true» устанавливает, что они будут выполняться через SOCKS-прокси, а не на самом клиенте. Так мы защитимся от DNS-leaks.

Подробнее о каждой настройке из about:config Firefox можно почитать тут. А по этой ссылке часть их расписана по-русски.

Уффф, вроде всё! Сам использую описанную конфигурацию Firefox. Сначала нужно было немного привыкнуть, но я понимаю, зачем всё это нужно.

Re: Безопасность и Анонимность в сети Интернет

#25 » Buratino

Вот сайт где периодически выкладывают Бесплатные лицензии платных программ по акции на comss ru

На данный момент есть OkayFreedom VPN - Premium-код бесплатно
Получите бесплатно Premium-код на безлимитный трафик в течение 1 года для OkayFreedom VPN - простой VPN-сервис, позволяющий анонимно и без ограничений посещать веб-сайты в Интернете
- Доступ к сайтам, которые заблокированы в вашей стране
- Используйте все ваши любимые веб-сайты, когда Вы за границей
- Надежный доступ к Интернету, даже с использованием общественных Wi-Fi точек
- Анонимное использование Интернета
- Защитите вашу личную жизнь в Интернете
Как работает OkayFreedom VPN?

Не можете попасть на любимый интернет-ресурс или воспроизвести нужное онлайн-видео? С помощью VPN-службы OkayFreedom вы можете посетить веб-сайт с ограничением посещения по странам. OkayFreedom VPN также позволяет не оставлять следов в Интернете.

OkayFreedom VPN распознает, является ли содержание веб-ресурса, видео или целый интернет-сайт ограниченным в вашей стране и автоматически направляет вас на сервер, который позволяет просматривать содержимое.
Premium-код для OkayFreedom VPN

Для получения бесплатного Premium-кода выполните следующие действия:

1. Перейдите на страницу промо-акции.

2. Введите адрес электронной почты и нажмите кнопку Send. На указанный адрес электронной почты придет Premium code.

3. Скачайте OkayFreedom VPN (2.6 MB, Windows все версии) и установите программу.

4. После установки перейдите в область уведомления и вызовите на значке OkayFreedom VPN правой кнопкой мыши контекстное меню.


Хоть что-то Скачать

Re: Безопасность и Анонимность в сети Интернет

#26 » Irina K

рекомендую полезный сервис http://whoer.net/

Он идеально подойдет для проверки Proxy и Socks серверов, расскажет о вашем VPN сервере,
проверит IP-адрес на нахождение в блэк-листах, укажет,
включены ли Flash и Java на вашем компьютере, каковы его языковые и системные настройки,
какая установлена ОС и браузер, определит DNS и т.д.